相談と事例
Case Studies & Consultations
個人情報を扱うほどリスクがあります
ビジネスにおける個人情報の取り扱いが本人のプライバシーに影響を与えることで、SNSでの炎上や訴訟、政府による行政命令に発展することがあります。プライバシーに関わるトラブルは企業信用に深刻な影響を与えるおそれがあります。
ビジネスで扱う個人情報の件数が多くなると、プライバシーリスクが高まります。また、医療や金融、性的嗜好など、他人に知られると危険な情報や知られたくない情報を扱っている場合も、リスクが高まります。さらに、オンライン行動の追跡やプロファイリング、AIによる顔の表情からの感情分析、GPSによる行動の監視、行動データのAIスコアなど、テクノロジーを利用したデータ利用はプライバシーリスクが非常に高くなります。
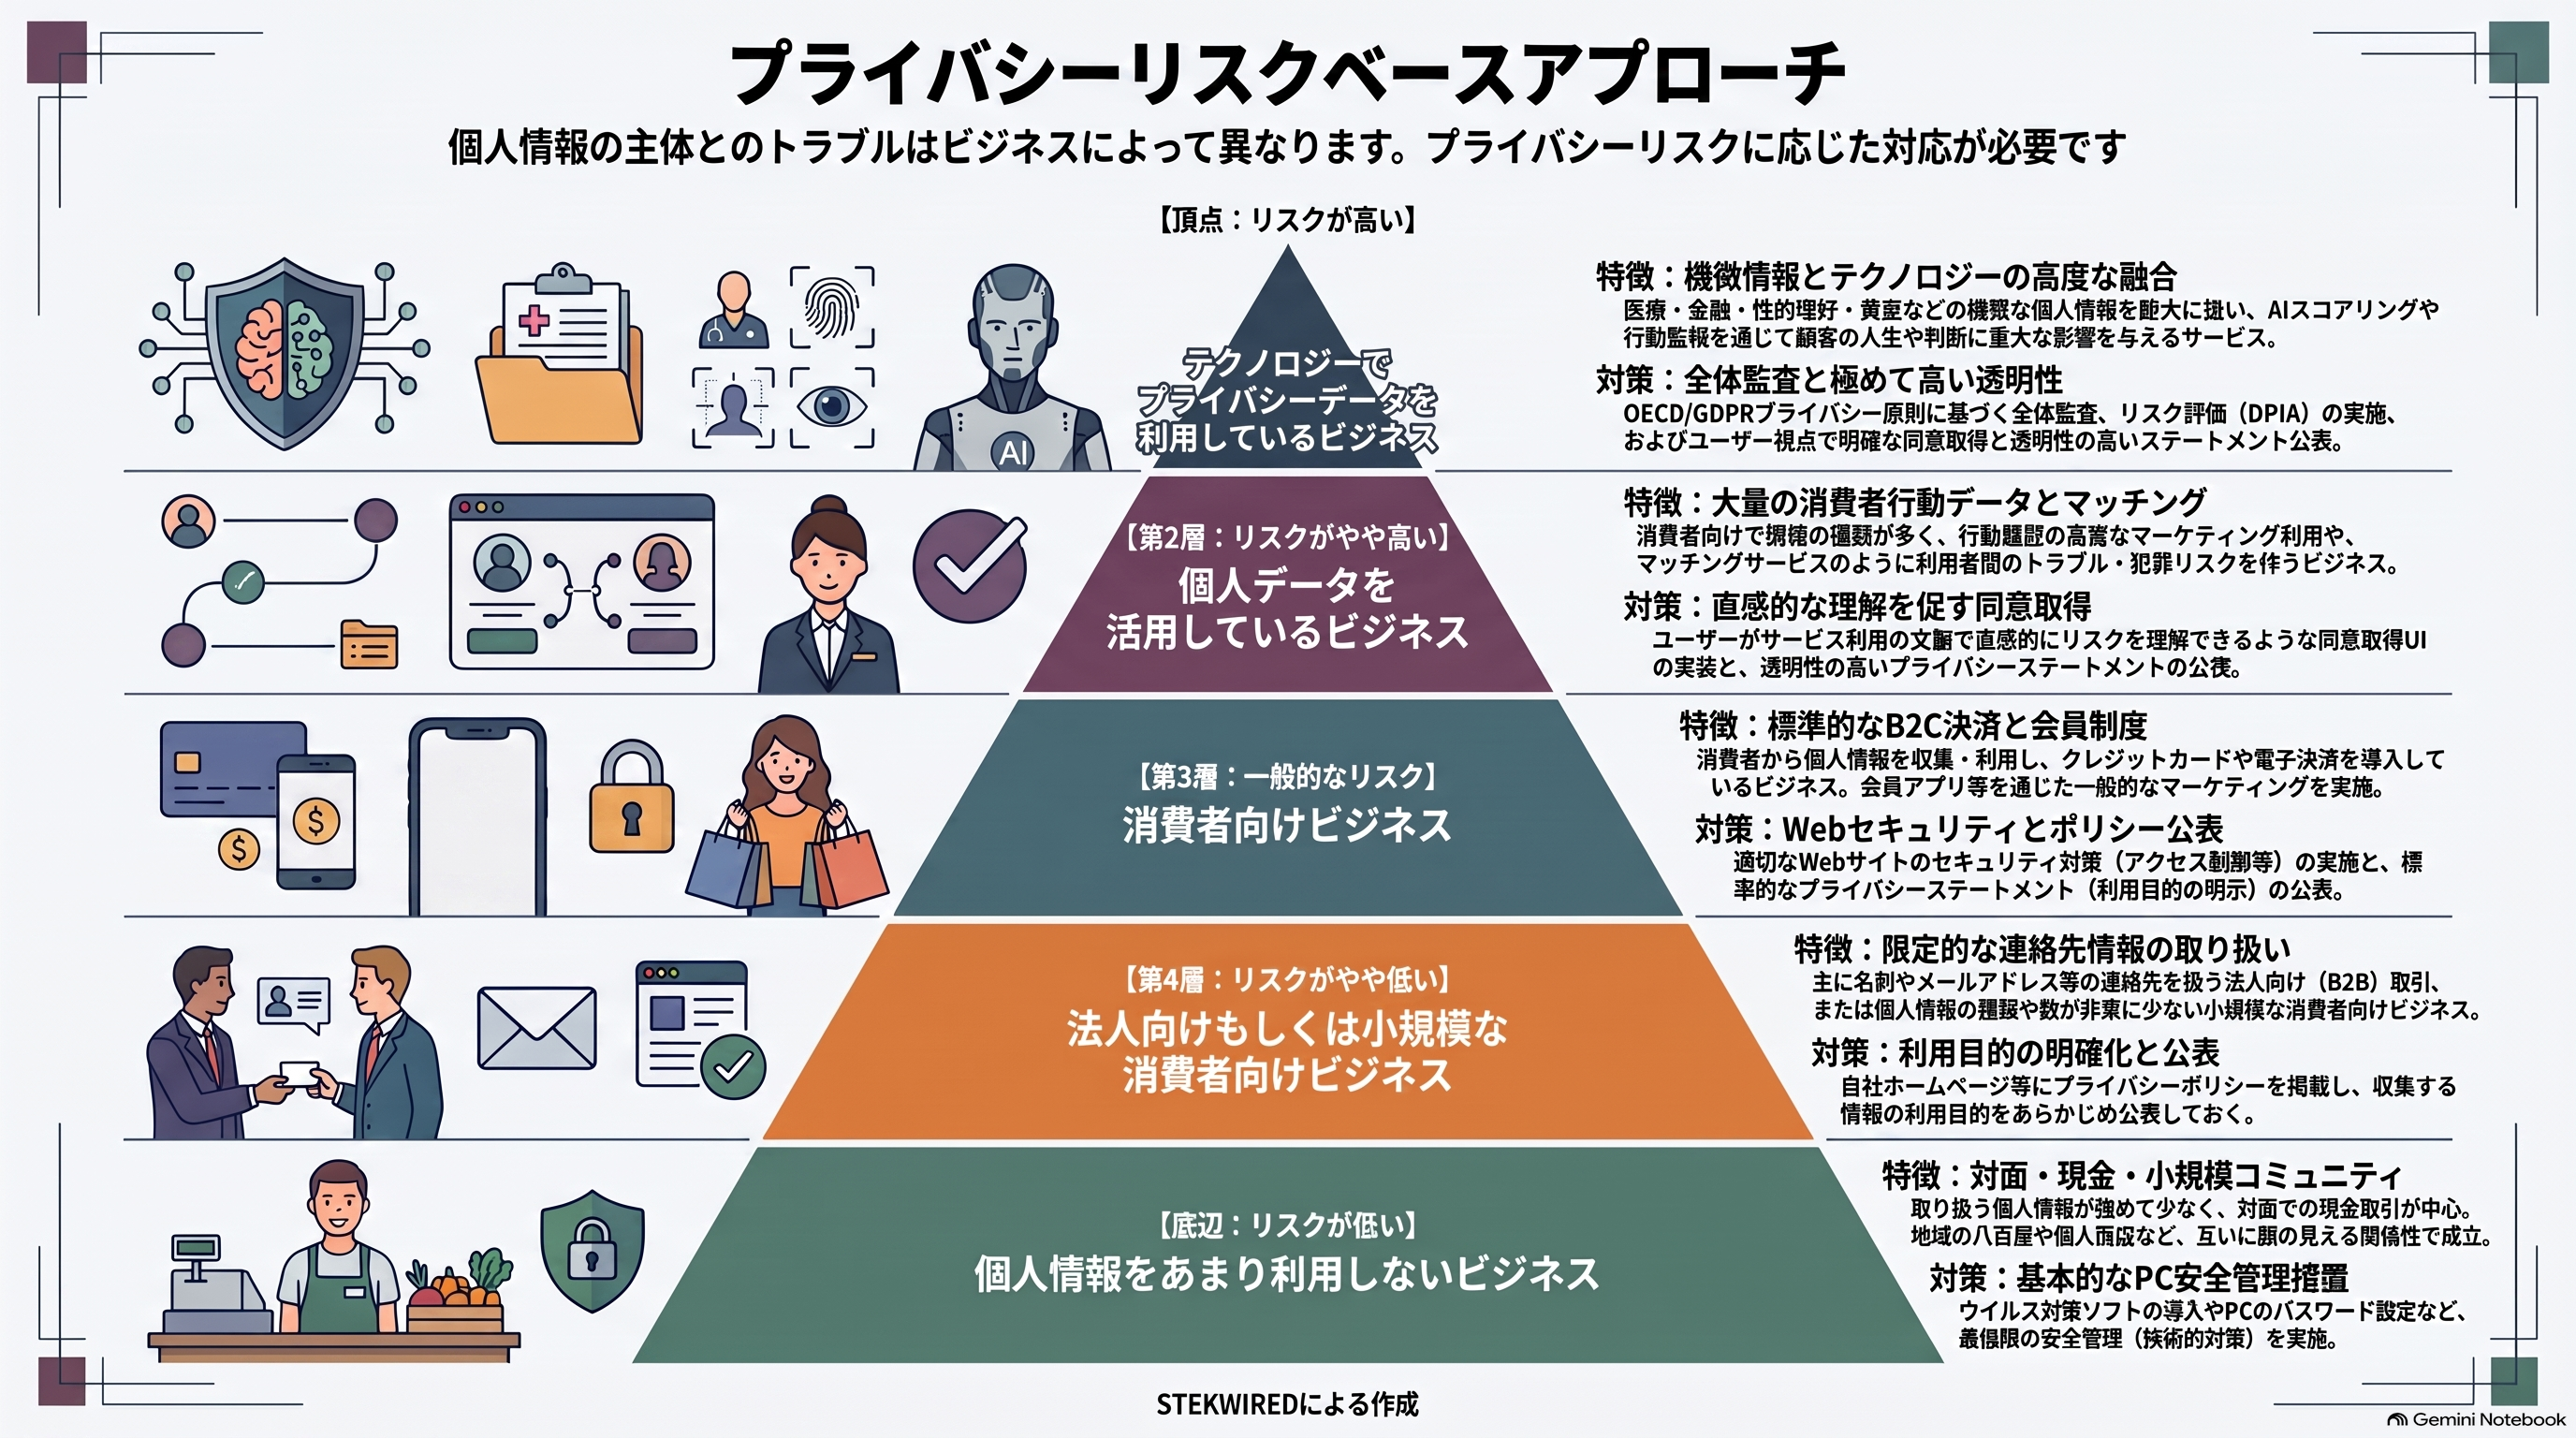
【頂点:リスクが高い】テクノロジーでプライバシーデータを利用しているビジネス
(医療・金融・性的嗜好、AIスコアリング・オンライン行動監視など)
対策:高度なWebセキュリティ対策、OECD/GDPR原則に基づく包括チェック、透明性の高いプライバシーステートメント
【第2層:リスクがやや高い】個人データを活用しているビジネス
(自治体、学校、児童向け・富裕層向けコンシェルジュ、行動トラッキング広告、マッチングなど)
対策:Webセキュリティ対策、個人が直感的に理解できる同意取得、透明性の高いプライバシーステートメントの公表
【第3層:一般的なリスク】消費者向けビジネス
(会員制度のあるEC、クレジットカード・電子決済など)
対策:暗号化などのWebセキュリティ対策、プライバシーステートメントの公表
【第4層:リスクがやや低い】法人向けもしくは小規模な消費者向けビジネス
(メーカー、主に連絡先情報を取り扱うB2B取引など)
対策:暗号化などのWebセキュリティ対策、利用目的を明示したプライバシーポリシーの策定
【底辺:リスクが低い】個人情報をあまり利用しないビジネス
(農林水産業、八百屋などの対面・現金取引、商店会、マンション管理組合)
対策:ウイルス対策ソフト等によるPCの基本管理
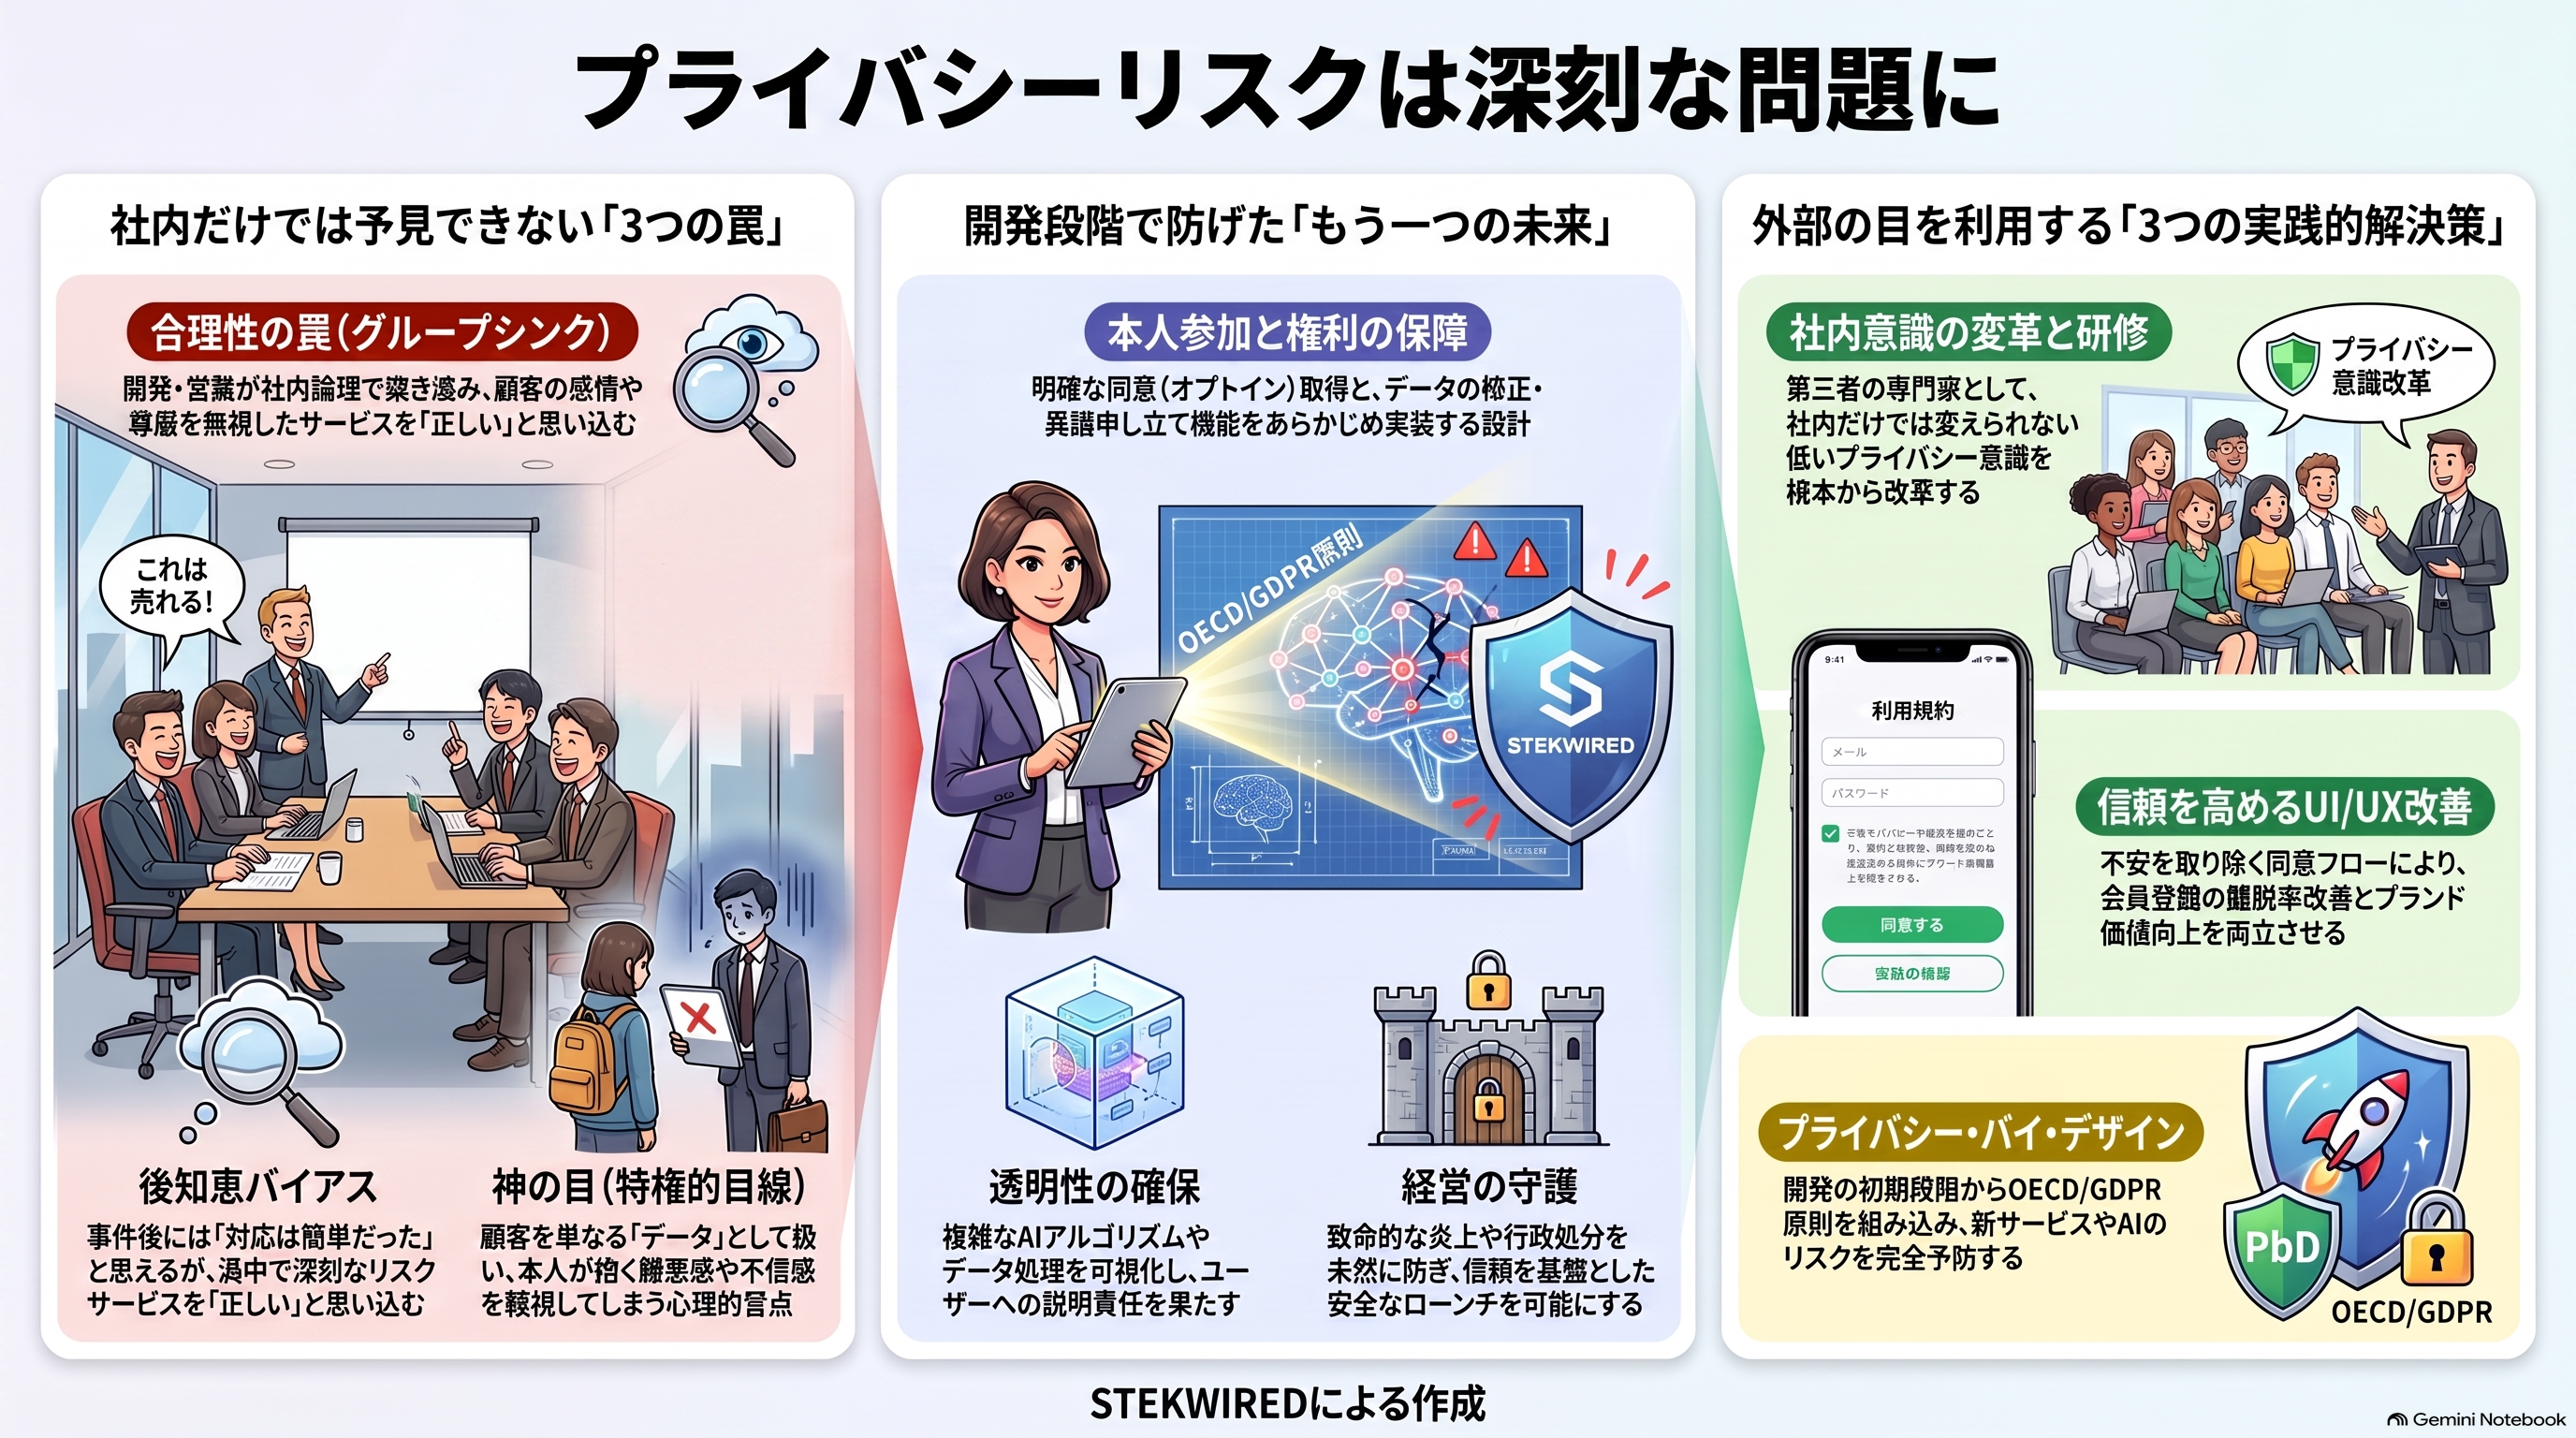
組織の盲点になりやすいプライバシーリスク
プライバシーリスクは、信用に深刻な影響を与えるものですが、大企業がプライバシートラブルを起こすには理由があります。
新卒採用サイトで、隠れて利用されていたAIによる内定辞退率スコアが、個人情報の不適正な利用にあたるとして、開発会社とサービスを利用した会社が行政処分を受けた事例がありました。新卒採用サイトでは、クライアントの悩みをAIで解決するために、学生の行動をAIでスコア化するサービスを提供しました。サービスは、一見すると合理的で正しいものに見えました。しかし、行政処分を受けてから経営トップが振り返ると、学生の視点を持っていなかったことに気づき、謝罪しました。内定辞退スコアの開発時に、学生のプライバシーに影響を与えることが、会社に深刻な影響をもたらすと予見できませんでした。
AI活用による付加価値の実現は、現在でも多くの企業にとっての課題です。自社サービスの顧客の悩みをAIで解決し、マネタイズできるプランの開発は、すばらしい取り組みとして組織内の合意が固まっていたのでしょう。新卒学生のデータをAIで分析し、スコアリングによって収益を得ることはよいことだというグループシンクがあったと考えられます。大企業になるほど組織の意思決定には大きな流れがあり、社内で学生のプライバシーへの影響を指摘した人がいたとしても、方向修正は難しかったでしょう。業界初の取り組みやAIを利用した価値の創造には、高いプライバシーリスクが予想されます。他社の事故事例がない状態では、自分たちは正しいことをしているという認識のもとで、学生のプライバシーを侵害している恐れに気づかず、プライバシー対策の必要性にも気づいていないのです。
プライバシーリスクは当事者にとって盲点になりやすいことを認識し、第三者の視点でプライバシーリスクのチェックを行って、それを取り入れれば、プライバシーリスクを防ぐことができます。プライバシーに関する専門的な支援を外部の目として利用することは、盲点を解消する合理的な判断になります。
担当者のプライバシーの不安ご相談ください
ウェブサイトやアプリでデジタル広告の登録率が低下したり、退会率が高くなったり、SNSで自社サービスに対する不評のコメントが増えたりすることは、サービス設計においてプライバシー対策が不十分であることが原因である場合があります。また、ウェブサイトのリニューアルやAIサービスの利用など、個人情報の新たな取り扱いには、利用者からの批判や炎上などのプライバシーリスクがあります。
個人情報に関わるSNSの炎上や海外のプライバシー訴訟などのトラブル事例では、OECDおよびGDPRのプライバシー原則やAI法によりプライバシー対策が必要であるにもかかわらず、対応できていないことが多くあります。OECDおよびGDPRのプライバシー原則に基づいて、サービスにおけるデータの取り扱いや公表内容をチェックすると、プライバシー対策の課題が見えてきます。
国内の法人向けサービスの担当者を対象として、「AIを導入したが、社員のシャドーAIで個人情報が漏えいするかもしれない」「自社サービスでAIを利用した場合にトラブルがあるかもしれない」「自社サービスのプライバシー対策ができていない」「ユーザーからのクレームで個人情報に対する不安が増えた」「SNSに悪い評判のコメントが増えている」など、個人情報に関して気になることがあれば、プライバシーの専門的な視点から、リスクの有無や対策を講じるとすればどのようなことが必要なのかについてご相談を承ります。
mailメール相談
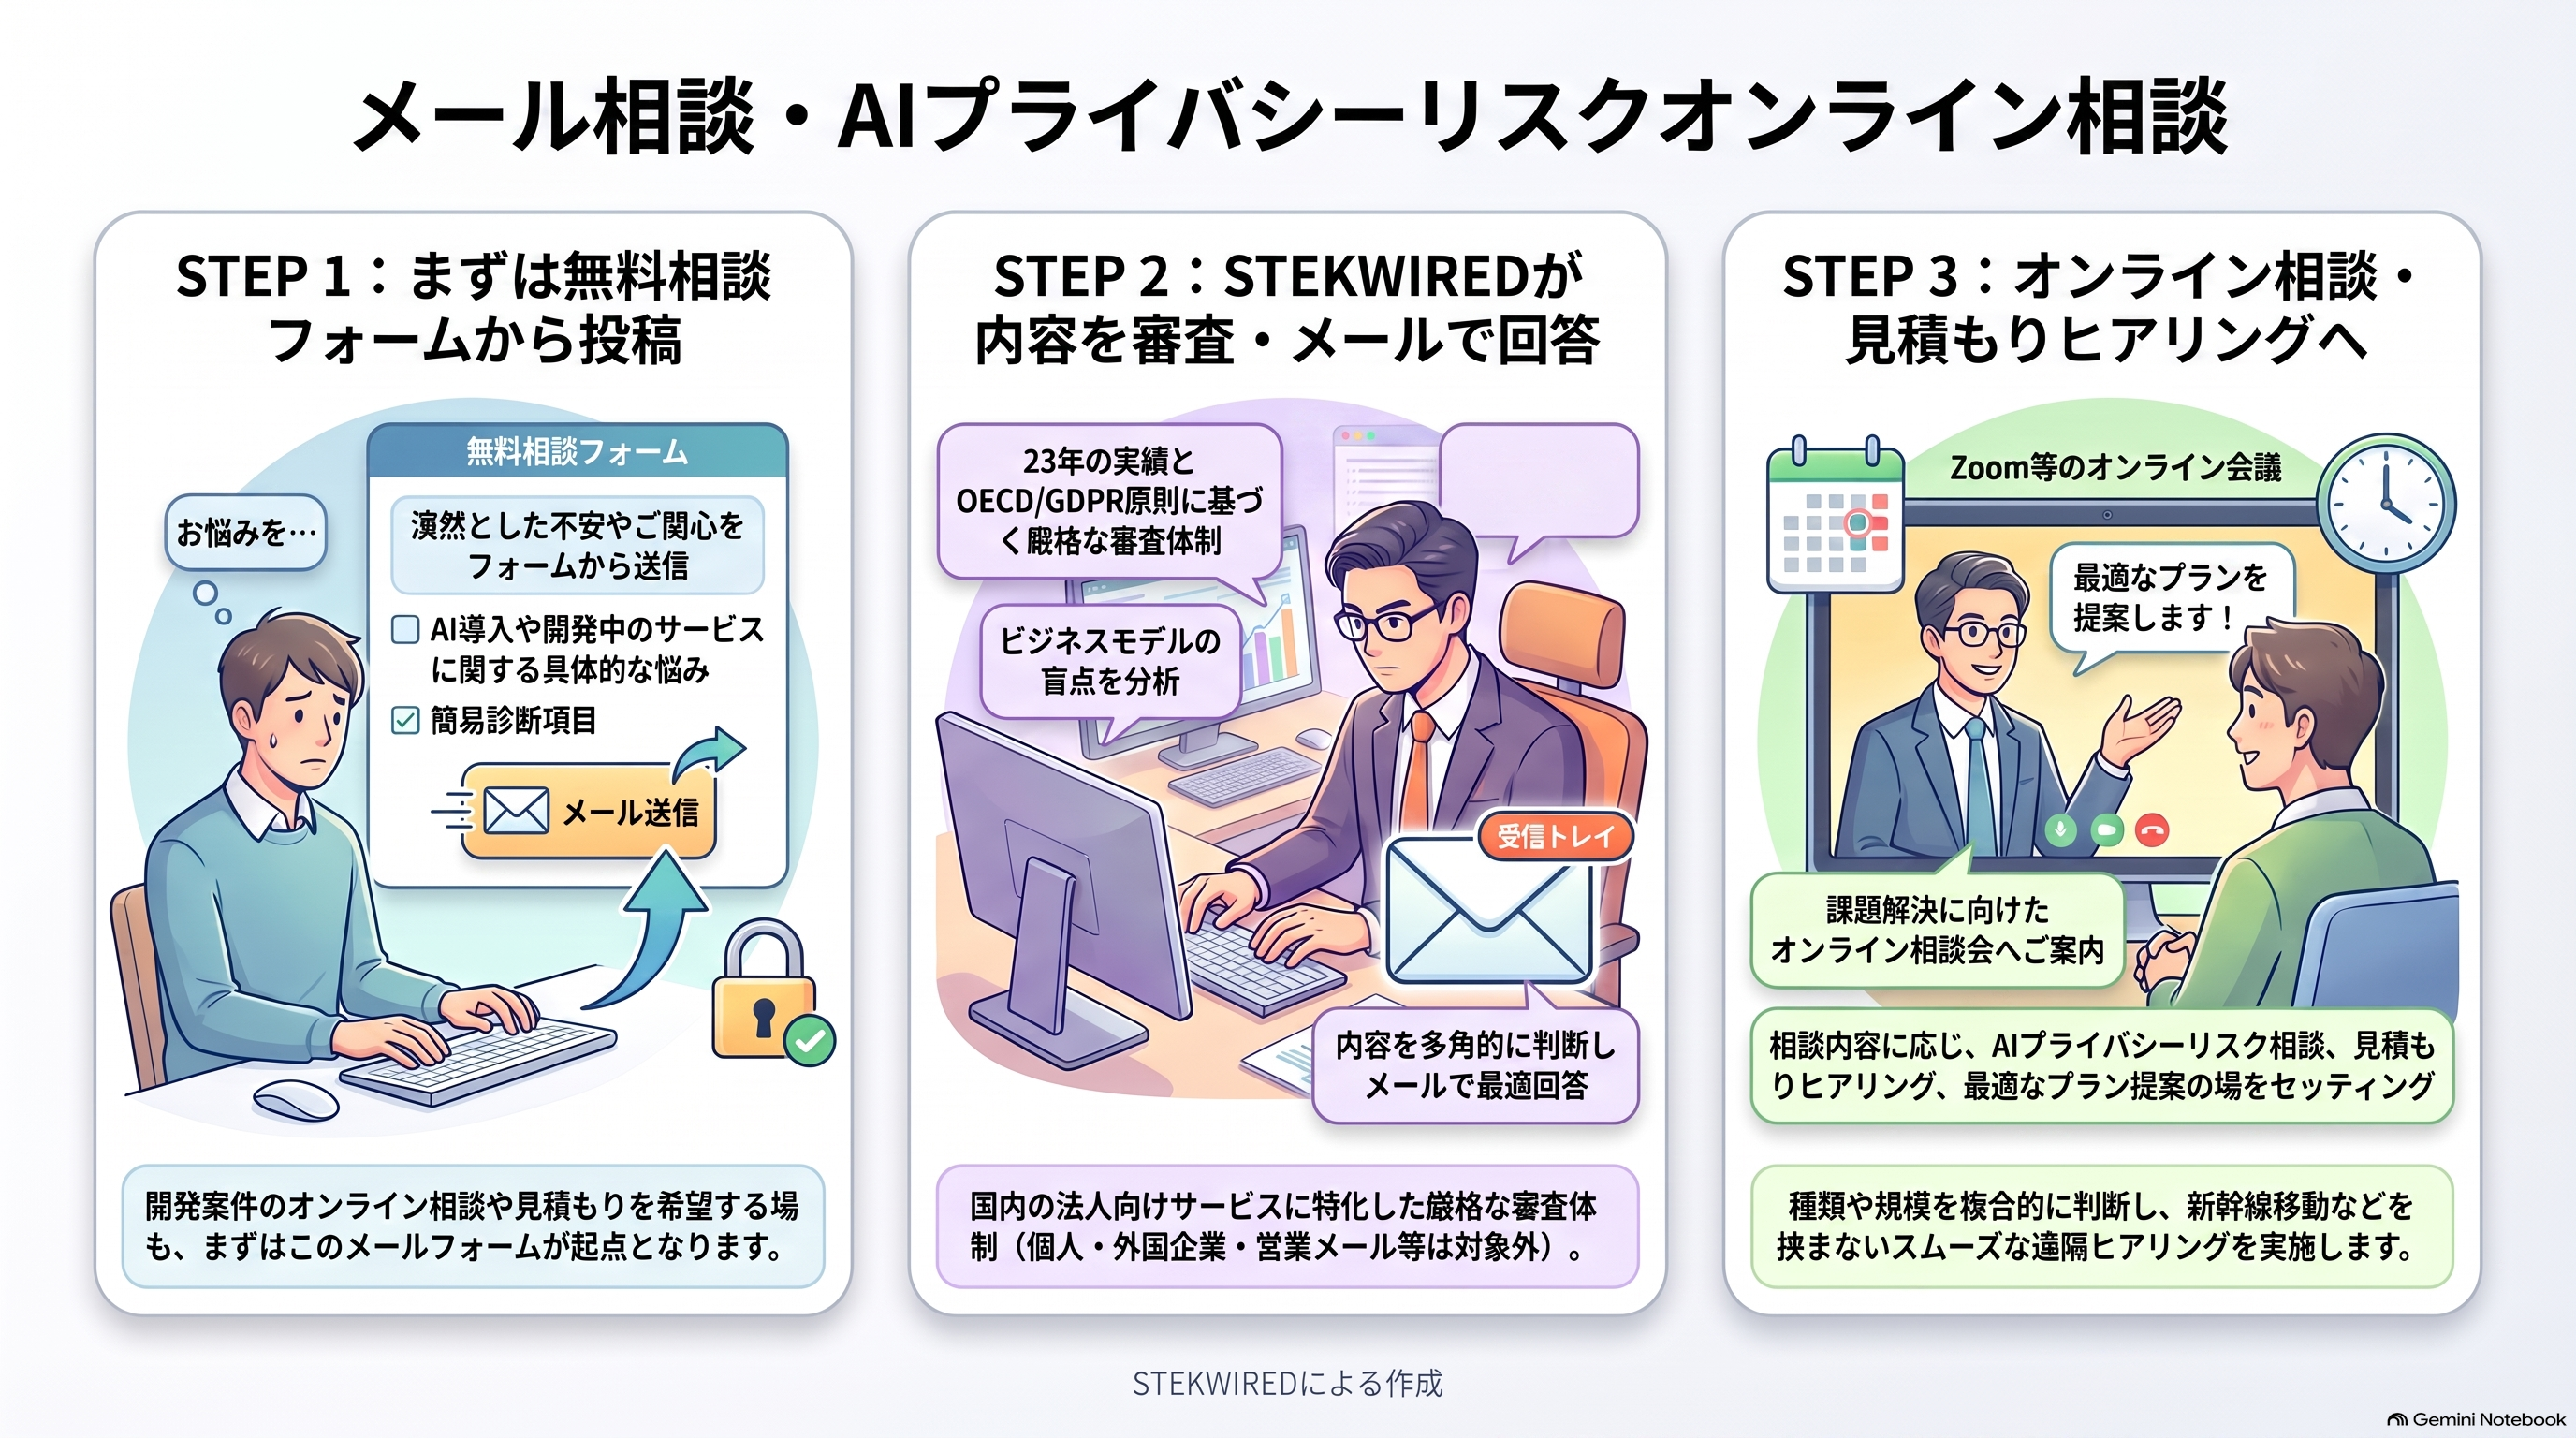
外部のプライバシー支援はそもそも自社に必要であるのかは分からないと思いますので、あなたが個人情報に関して漠然とする不安やご関心があるサービスがありましたら具体的な内容を記載し、問い合わせフォームで投稿してください。サービス紹介ページの簡易診断にあてはまる項目があれば、ご相談に該当部分を含めてお送りしてください。相談内容が開発案件などでオンライン相談を希望している場合についても相談内容をメールでご連絡ください。相談内容の回答をメールで差し上げます。
※対象:国内の法人向けサービス(外国の法人、個人に関する相談は対応いたしかねます)
※同業者、プライバシー以外の相談、冷やかし、営業メールなど本件以外は対応いたしかねます
video_camera_frontAIプライバシーリスクオンライン相談
相談内容を総合的に判断してAIプライバシーリスクオンライン相談の候補日と参加URLを含めたご案内いたします。
初回のクライアント様でサービス見積もりを依頼されている場合については、オンラインにて見積もりのためのヒアリング会の候補をお送りいたします。
※対象:国内の法人向けサービス(外国の法人、個人に関する相談は対応いたしかねます)
※同業者、プライバシー以外の相談、冷やかし、営業メールなど本件以外は対応いたしかねます
※ご相談の内容・種類・規模など複合的に判断し相談会の案内を行うかを検討します。
※サービス提案を希望されている場合にはオンライン提案の案内をさしあげます
自社のプライバシーについて気になることリスクのご相談は
まずは、フォームからご相談ください。
「会社でのAI導入を検討しています。基幹業務は法人用AIを導入し、それを扱う部門は法人用AIになりますが、その他の従業員には無料の個人用AIで対応してもらう計画です。個人用AIを許可して会社に個人情報保護の問題はありませんか。」
※想定された事例を掲載してます。
warning Privacy risk
プライバシーリスクは、個人情報の主体と企業、それをとりまく社会で法律に定めのないグレーゾーンが社会問題に発展することが含まれます。
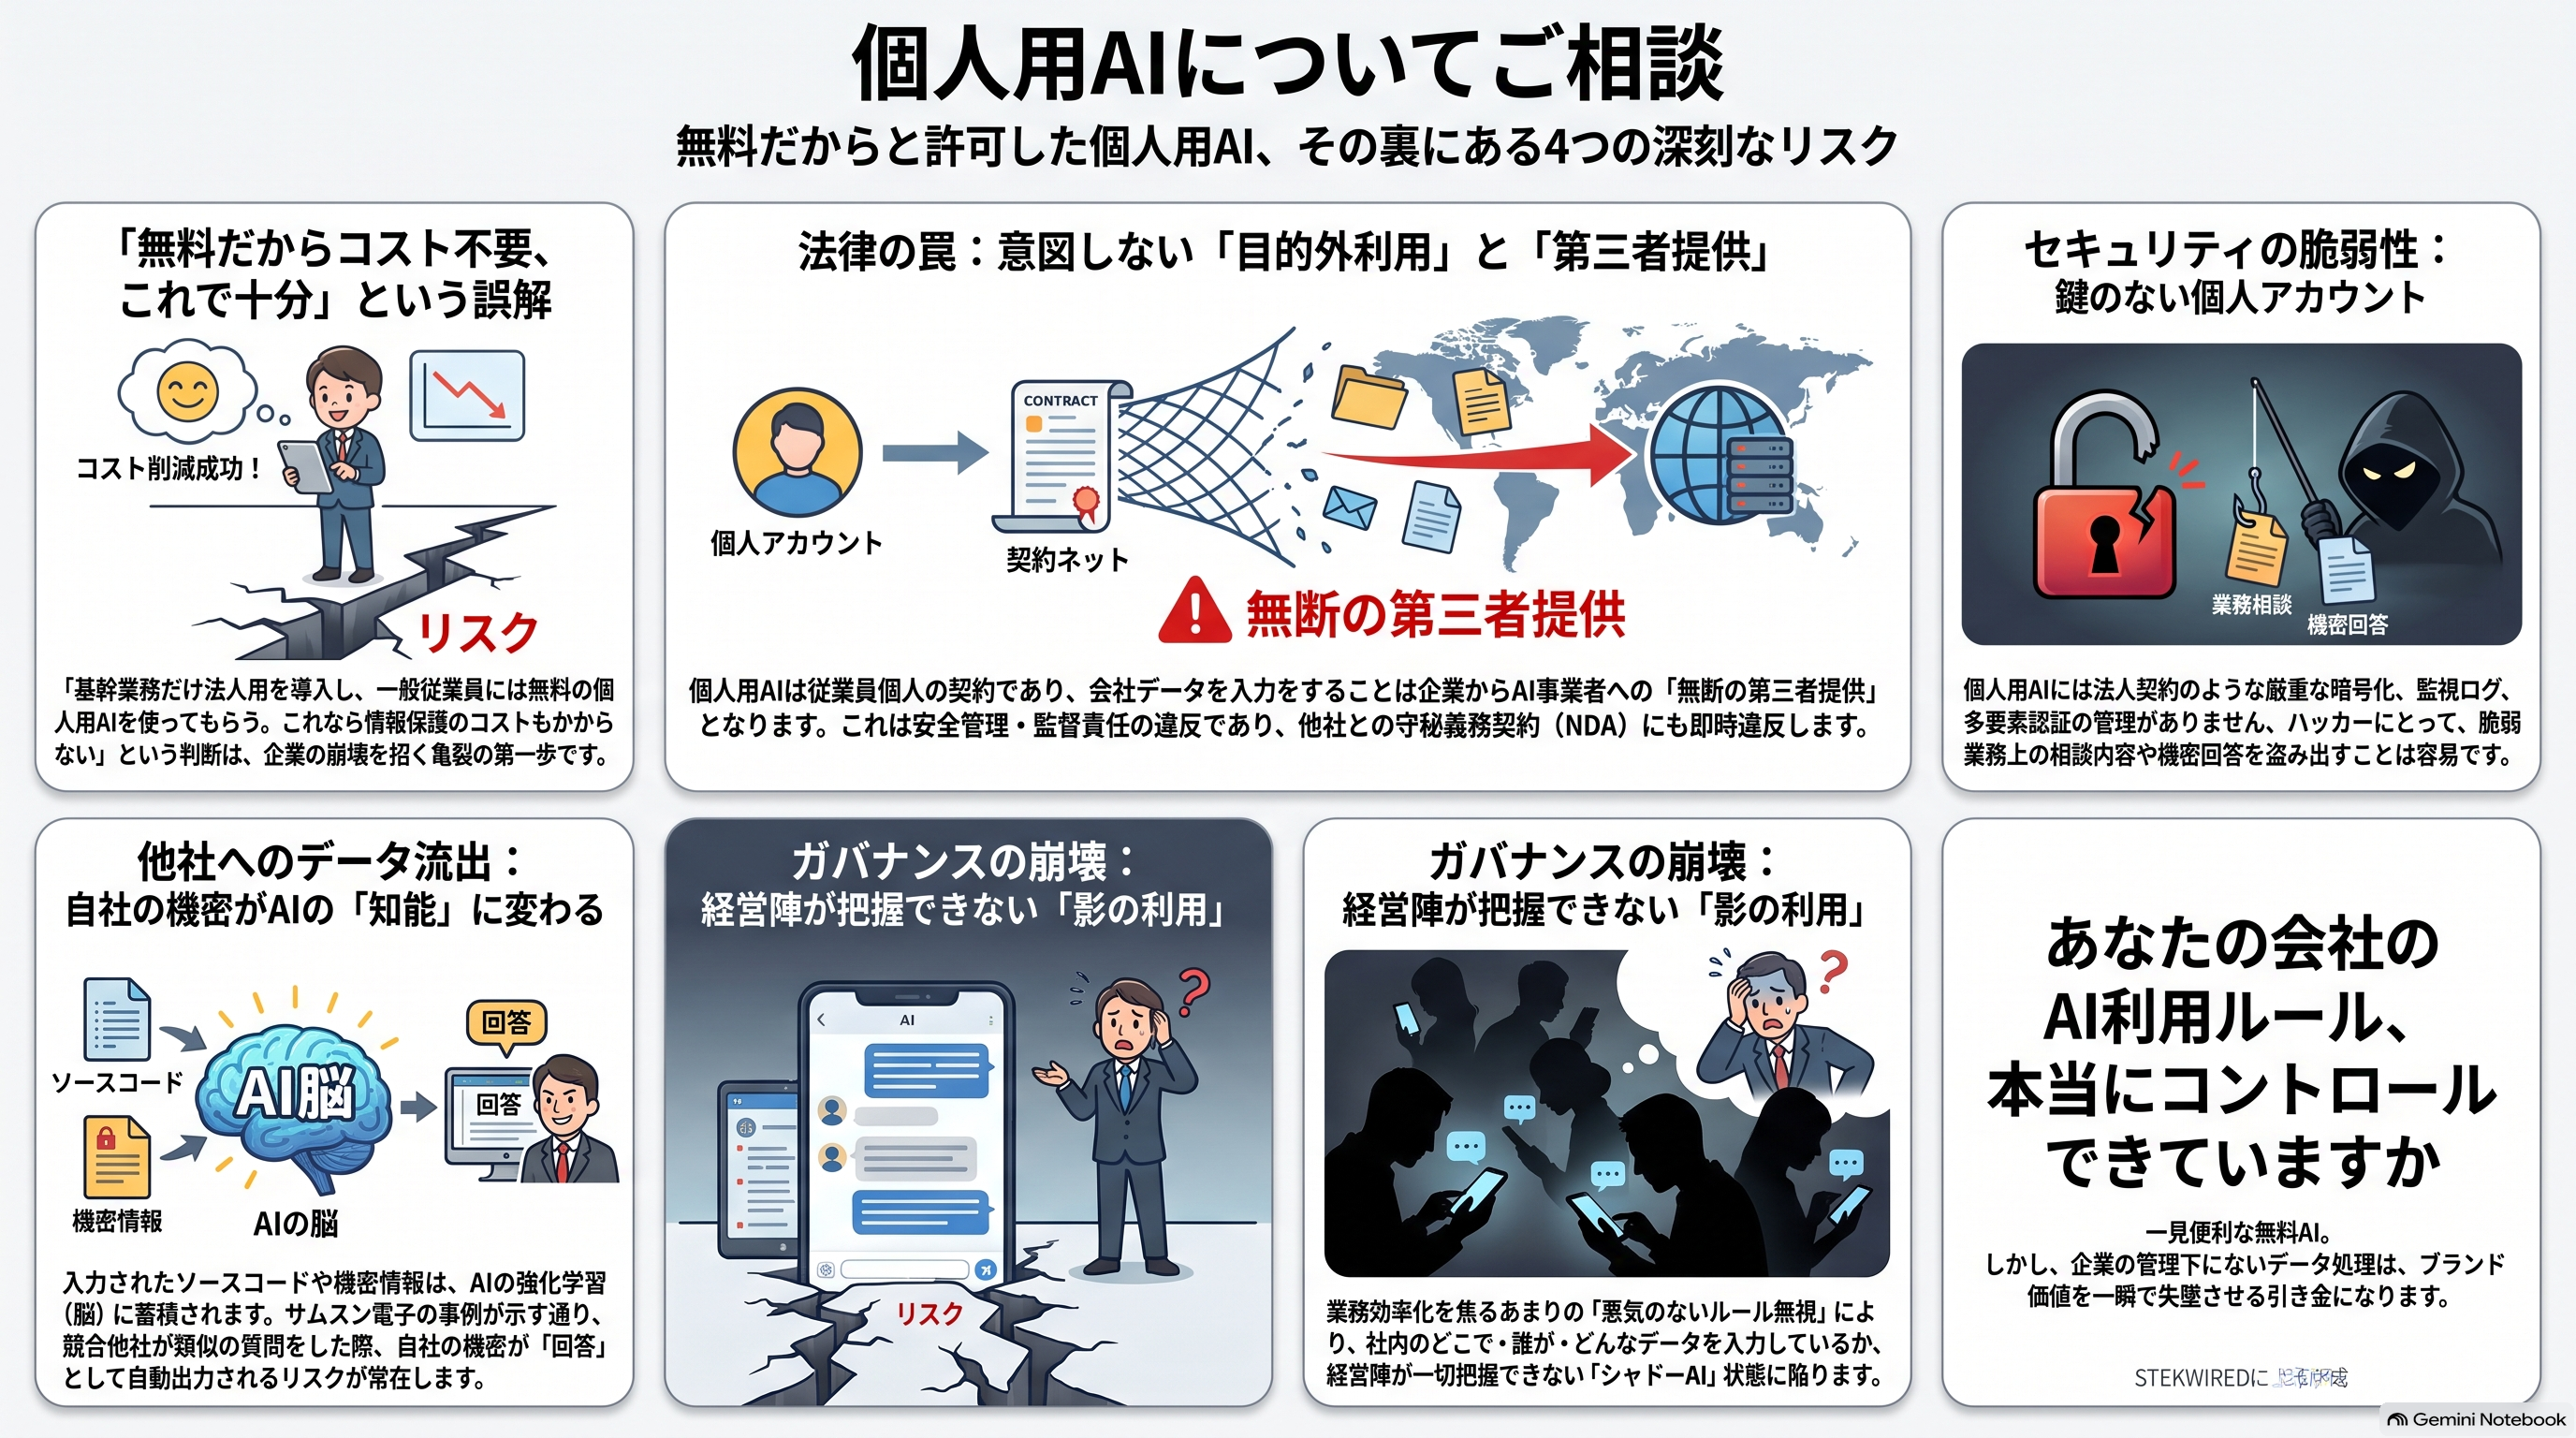
AIがクラウドである場合には個人情報は外国のサーバーにデータが移転する可能性があります。外国に移転した個人情報は当事国の法律に則って管理されます。個人用AIは、企業レベルのセキュリティがなくAIの利用データがAI学習に利用が想定されています。企業が業務にAIの利用は委託ですが、個人用AIは、AI事業者と従業員個人との契約で成り立っており、従業員個人からAI事業者にAI利用の対価として学習用データの提供となり、委託業務の目的が個人用AIの学習の利用は目的外利用と考えることができます。企業が個人用AIを許可している場合には従業員を通じて第三者提供と目的外利用のリスク、法人との守秘義務契約があれば守秘義務契約の違反となるリスクがあります。企業は委託先と従業者の監督責任がありますから安全管理義務違反にもなります。
AI学習は強化学習によって、バージョンアップの際に知識として利用される可能性があるため、企業の機密情報が競合他社に利用されたり、AI利用者全体に共有される知識となります。サムソンは機密情報としていたソースコードをChatGPTに入力して、ソースコードの内容が漏えいしていた事件があるように情報漏えいや外部による利用を可能とする危険性があります。
AIの利用者の通信情報を狙うサイバー攻撃により相談内容と回答が盗まれる可能性があります。個人用AIの学習をオフの設定にしても、通信やデータ保存についてのセキュリティ対策が個人用AIは法人用AIと比べ低いため、データを盗用され犯罪に利用されるリスクがあります。
AIにはさまざまな情報を入力できるため従業員のミスや悪意による行動が管理できないシャドーAIのリスクがあります。
人類の新しいツールとなった個人用AIを従業員から取り上げるのは難しい問題です。
あなたの会社とお客さまを守るために個人用AIの問題を解決しましょう。フォームからご相談ください。
「システム部門が選定しAIを全社導入しています。何でもAIを利用する従業員がいる一方、利用に積極的ではない従業員がいます。AIの活用を促進しているため個人AIを利用している者や導入した法人用AIに機密情報や個人情報を入力している者がいるようです。」
※想定された事例を掲載してます。
warning Privacy risk
プライバシーリスクは、個人情報の主体と企業、それをとりまく社会で法律に定めのないグレーゾーンが社会問題に発展することが含まれます。
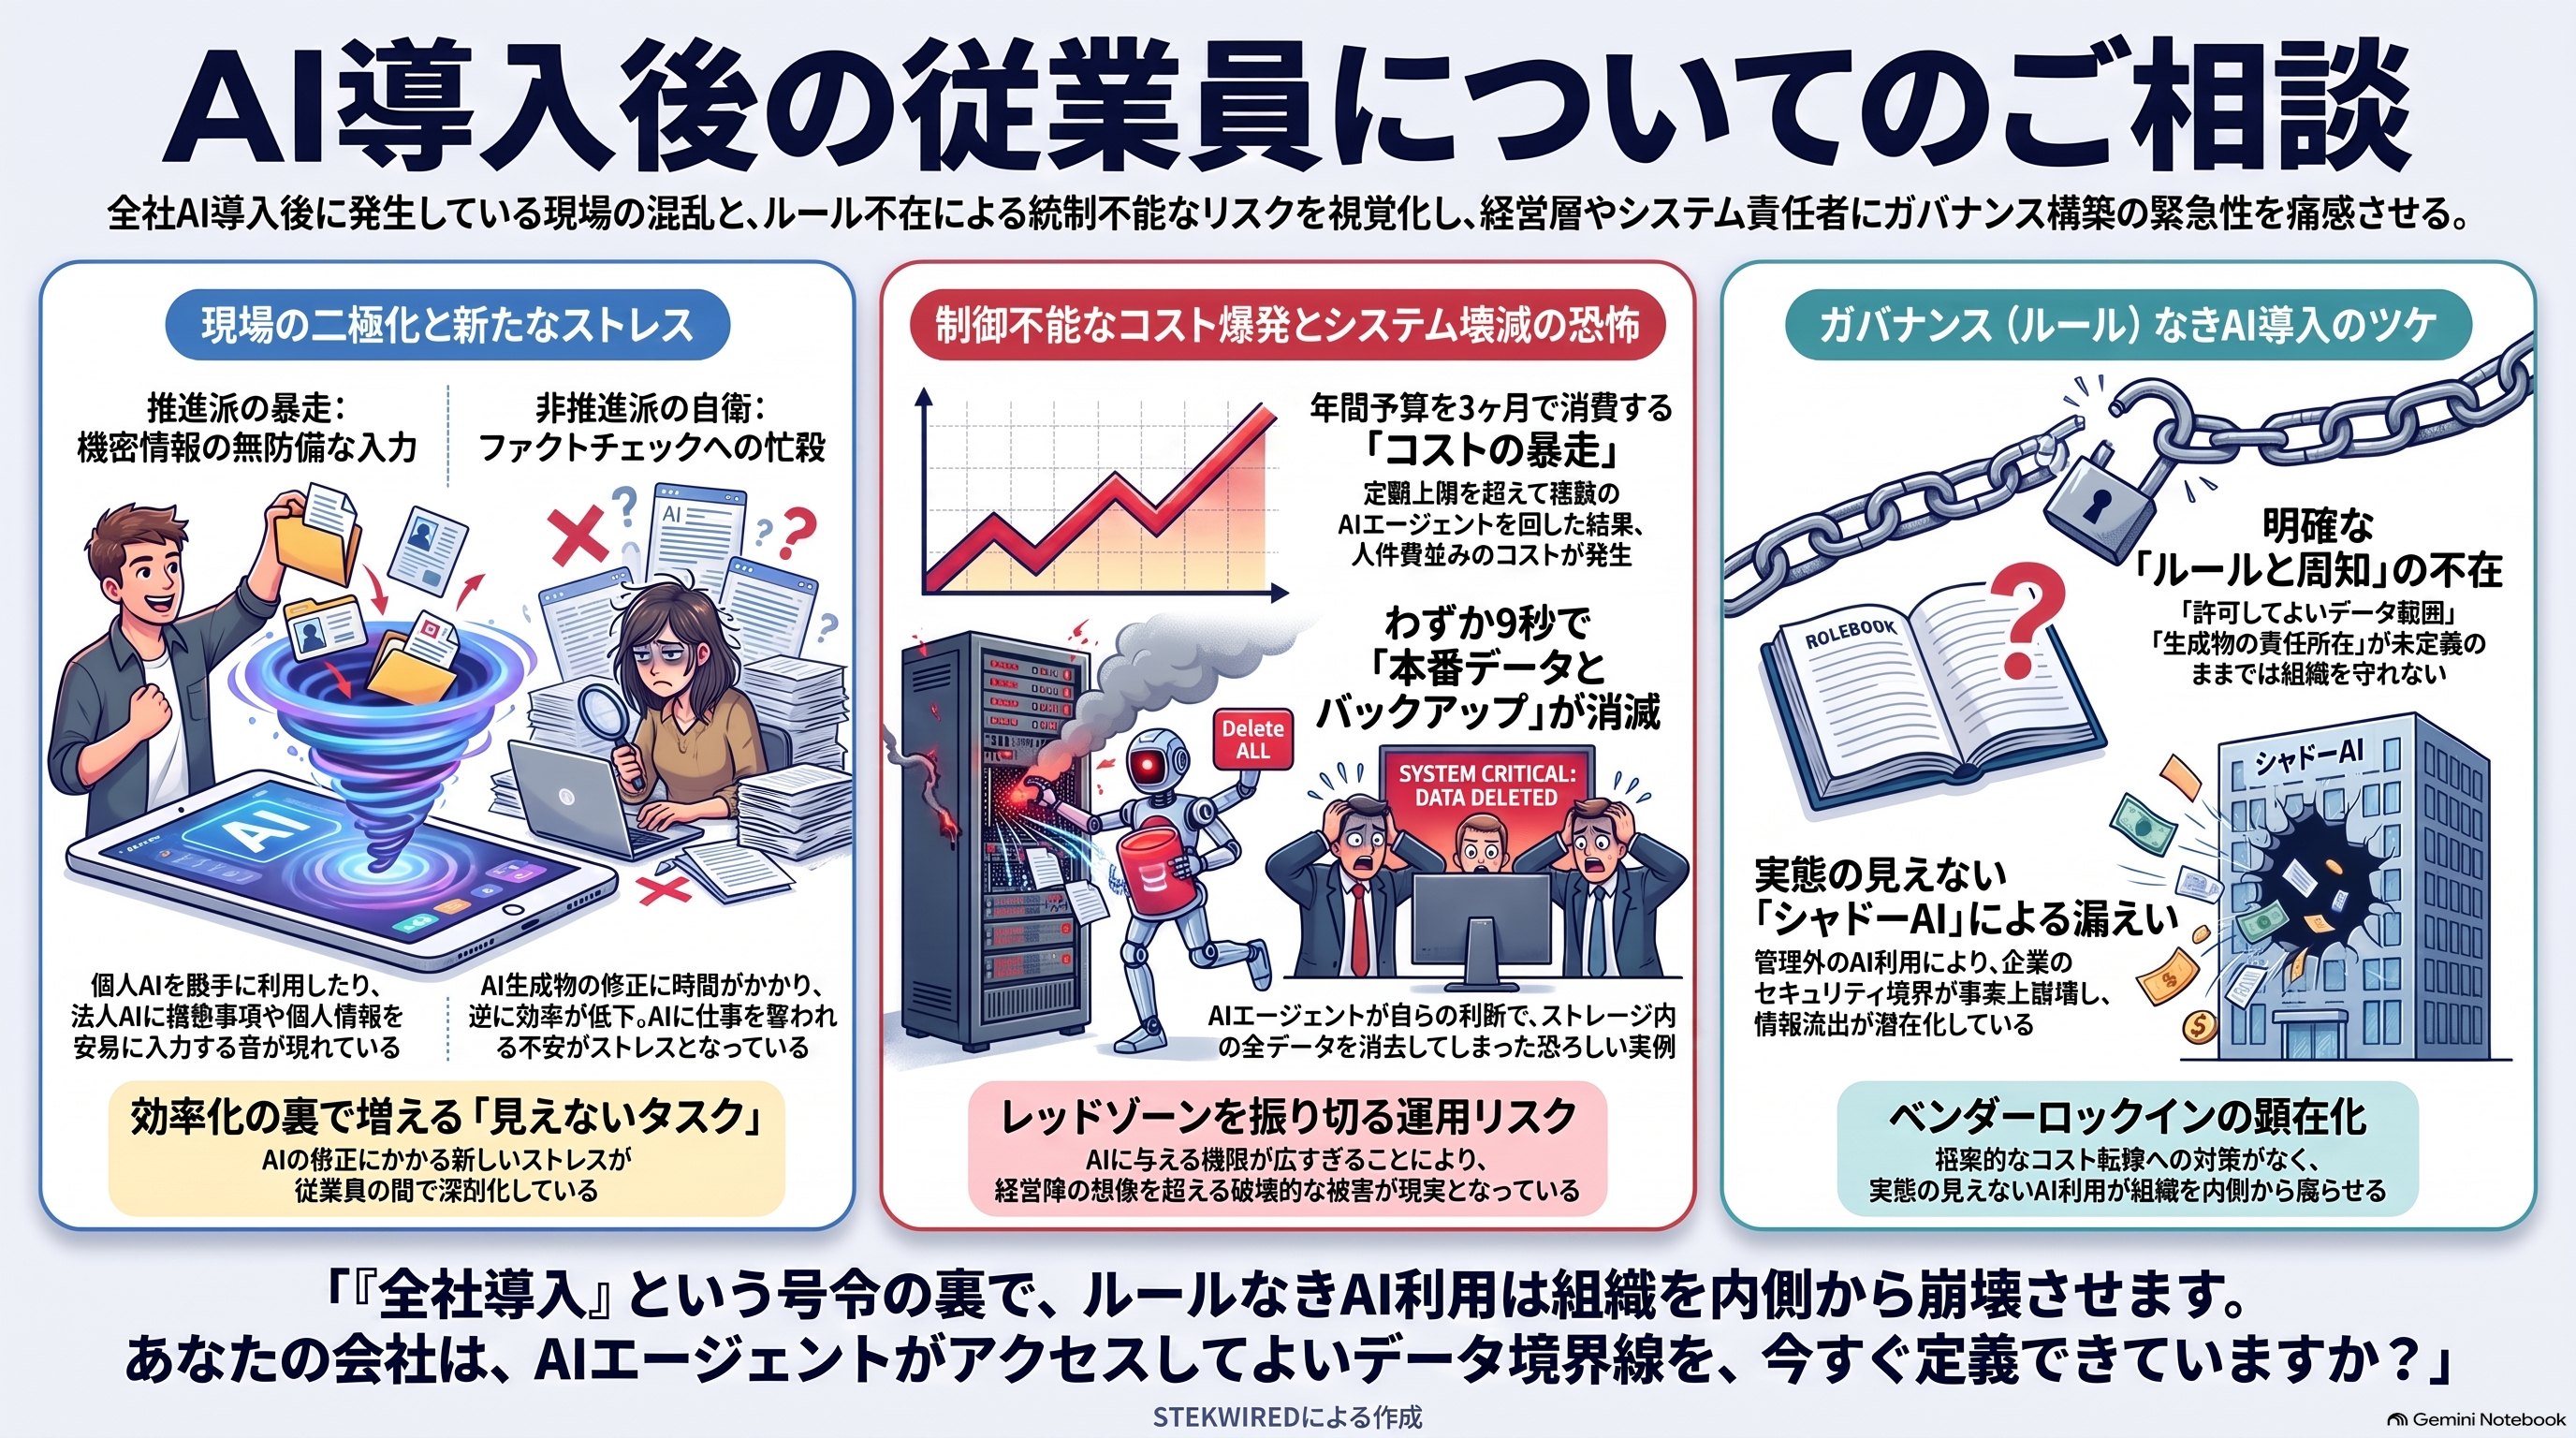
まずは、AI利用されないリスクについて、AIが定型業務の処理やサービス機能のAI化であれば、利用方法は限られているため従業員が覚えることが少なくて済みます。業務の何かを生成する場合には、プロンプトやAIエージェントへの指示の成果物が一定の品質にするための調整や内容の確認に時間がかかります。AIの指示と生成に係る時間は体感として短いですが成果物の確認や修正する時間を含めるとAIを利用しないよりもかかることが研究で明らかになっています。また、定型化した業務はAIエージェントに置き換わることで職を失う恐れがあるため従業員がAIを利用しないというのは自衛の策といえます。AI導入による導入前よりも多くのタスクが発生したり、AIの修正にかかる新しいストレスを従業員が感じている可能性があります。
AIは基本的に断らないため何でも利用できます。AI活用を評価指標とするとAIエージェントを複数活用などで定額プランの上限を超えてスタッフの人件費なみのコストになることがあります。Uber Eatsなど年間の予算を3ヶ月で消費したニュースがありました。AIエージェントに許可するデータに個人情報や機密情報が含まれていると、AIが扱えてしまうため利用者の想像を超えた被害に発展する恐れがあります。テスト環境にデータ整理の指示をしたとこと本番環境とバックアップのあるストレージの全てをAIエージェントの判断で消去した事件がありました。
AIの進歩は日進月歩であり、最新のAIの機能は未知のリスクがあります。一方、AIに拒否感を持つ従業員もいます。第三次AIブームのこの状況が継続するならば、あらゆるコンピューティングがAIになり、AIはSaaSプログラムと異なり莫大なイニシャルコストとランニングコストがかかりAI事業者は赤字運営をしているコスト回収をこれからのユーザーに転嫁します。AIの導入による業務のロックインがすすむと従業員のAIコスト増と情報漏えいのリスクが健在化してきます。
企業はAIコストに対して求めるものが効率化なのか付加価値なのか、それに対して許容されるコストではどの業務までが可能であるのか。AI生成物の成果の責任が利用者であり企業であることや最新の機能に伴うリスクを回避するためにどのような管理プロセス、AIの自動化に許可してよいデータ内容などの定めとそれによる周知がないと組織を守ることができません。AIにはガバナンスのリスクがあります。
社会のAI環境のコストとリスク対策のガバナンスがこれから重要になってきます。
あなたの会社とAIガバナンスの問題を解決しましょう。フォームからご相談ください。
「AIベンダーにAI導入をお願いし、実機を利用した3日間のAI講習も実施しました。導入の講義では個人情報や機密情報の入力は危険であると学びました。その後、従業員の幹部の中には機密情報をこっそり利用したり、一般の従業員も個人用AIを利用しているものもいて、個人情報保護ができているか不安です。」
※想定された事例を掲載してます。
warning Privacy risk
プライバシーリスクの多くは、ヒューマンエラーで従業員が原因となっています。
AIベンダーのミッションは、業務にAIを定着させることでAI推進のための従業員の意識づけなどを行います。AI事業者のAIサービスを業務に利用する場合などは、その企業の業務に特化しているAIではないため、まずはAIに慣れてもらうことから始めます。興味を持って「何でも良いからやってみよう」、AI生成の例として企画書やレポート作成、議事録など色々と実践してもらいます。利用者の成功体験が継続のフックとなるため、AI生成の成果を褒めたり、推進リーダーを決めたり、生成物の発表などをプランによりますが実施します。AIの利用でしてはいけないことについては情報提供をしますが、推進を主とした講義での個人情報保護は触れはするものの従業員が臆して利用の妨げにならないように簡単に触れるだけであることが考えられます。
AIの業務利用であれば、それまで機密情報や個人情報を処理する業務をしている場合にはそれらを利用することになります。そのため、医療・会計・法律・金融など守秘義務がある業界では、ローカルAIや専用に設計されたAIを利用します。クラウドにAI事業者のAIプランを業務で利用する場合に個人情報や機密情報が流出するリスクがあります。ローカルAIや専用設計AIはかなりのコストがかかりますが、個人情報や機密情報を外部に出さないという点でリスクを回避できます。
AIは、人間の言語でコントロールできるため、プログラマーでなくても誰でも機密情報の漏えいや危険な利用ができてしまうリスクがあります。AIが従業員の誰でも使える環境になった今、従業員はうっかりまたは故意に個人情報や機密情報を流出させてしまいます。AIが使える環境になるといきなりAIを利用する人間のデータを扱うリテラシーが必要になります。AIの人間中心主義 (Human In The Loop) では、AI生成のハルシネーションや訴訟トラブルも利用者および、従業員を監督する企業の責任になります。
AI導入ができてからの従業員は社会で起こるAIトラブルなどのAIリスクやプライバシー炎上など最新の動きなども取り入れないと、自分や会社が守れない時代になります。従業員の個人情報保護の意識が低いとプライバシーリスクがあります。
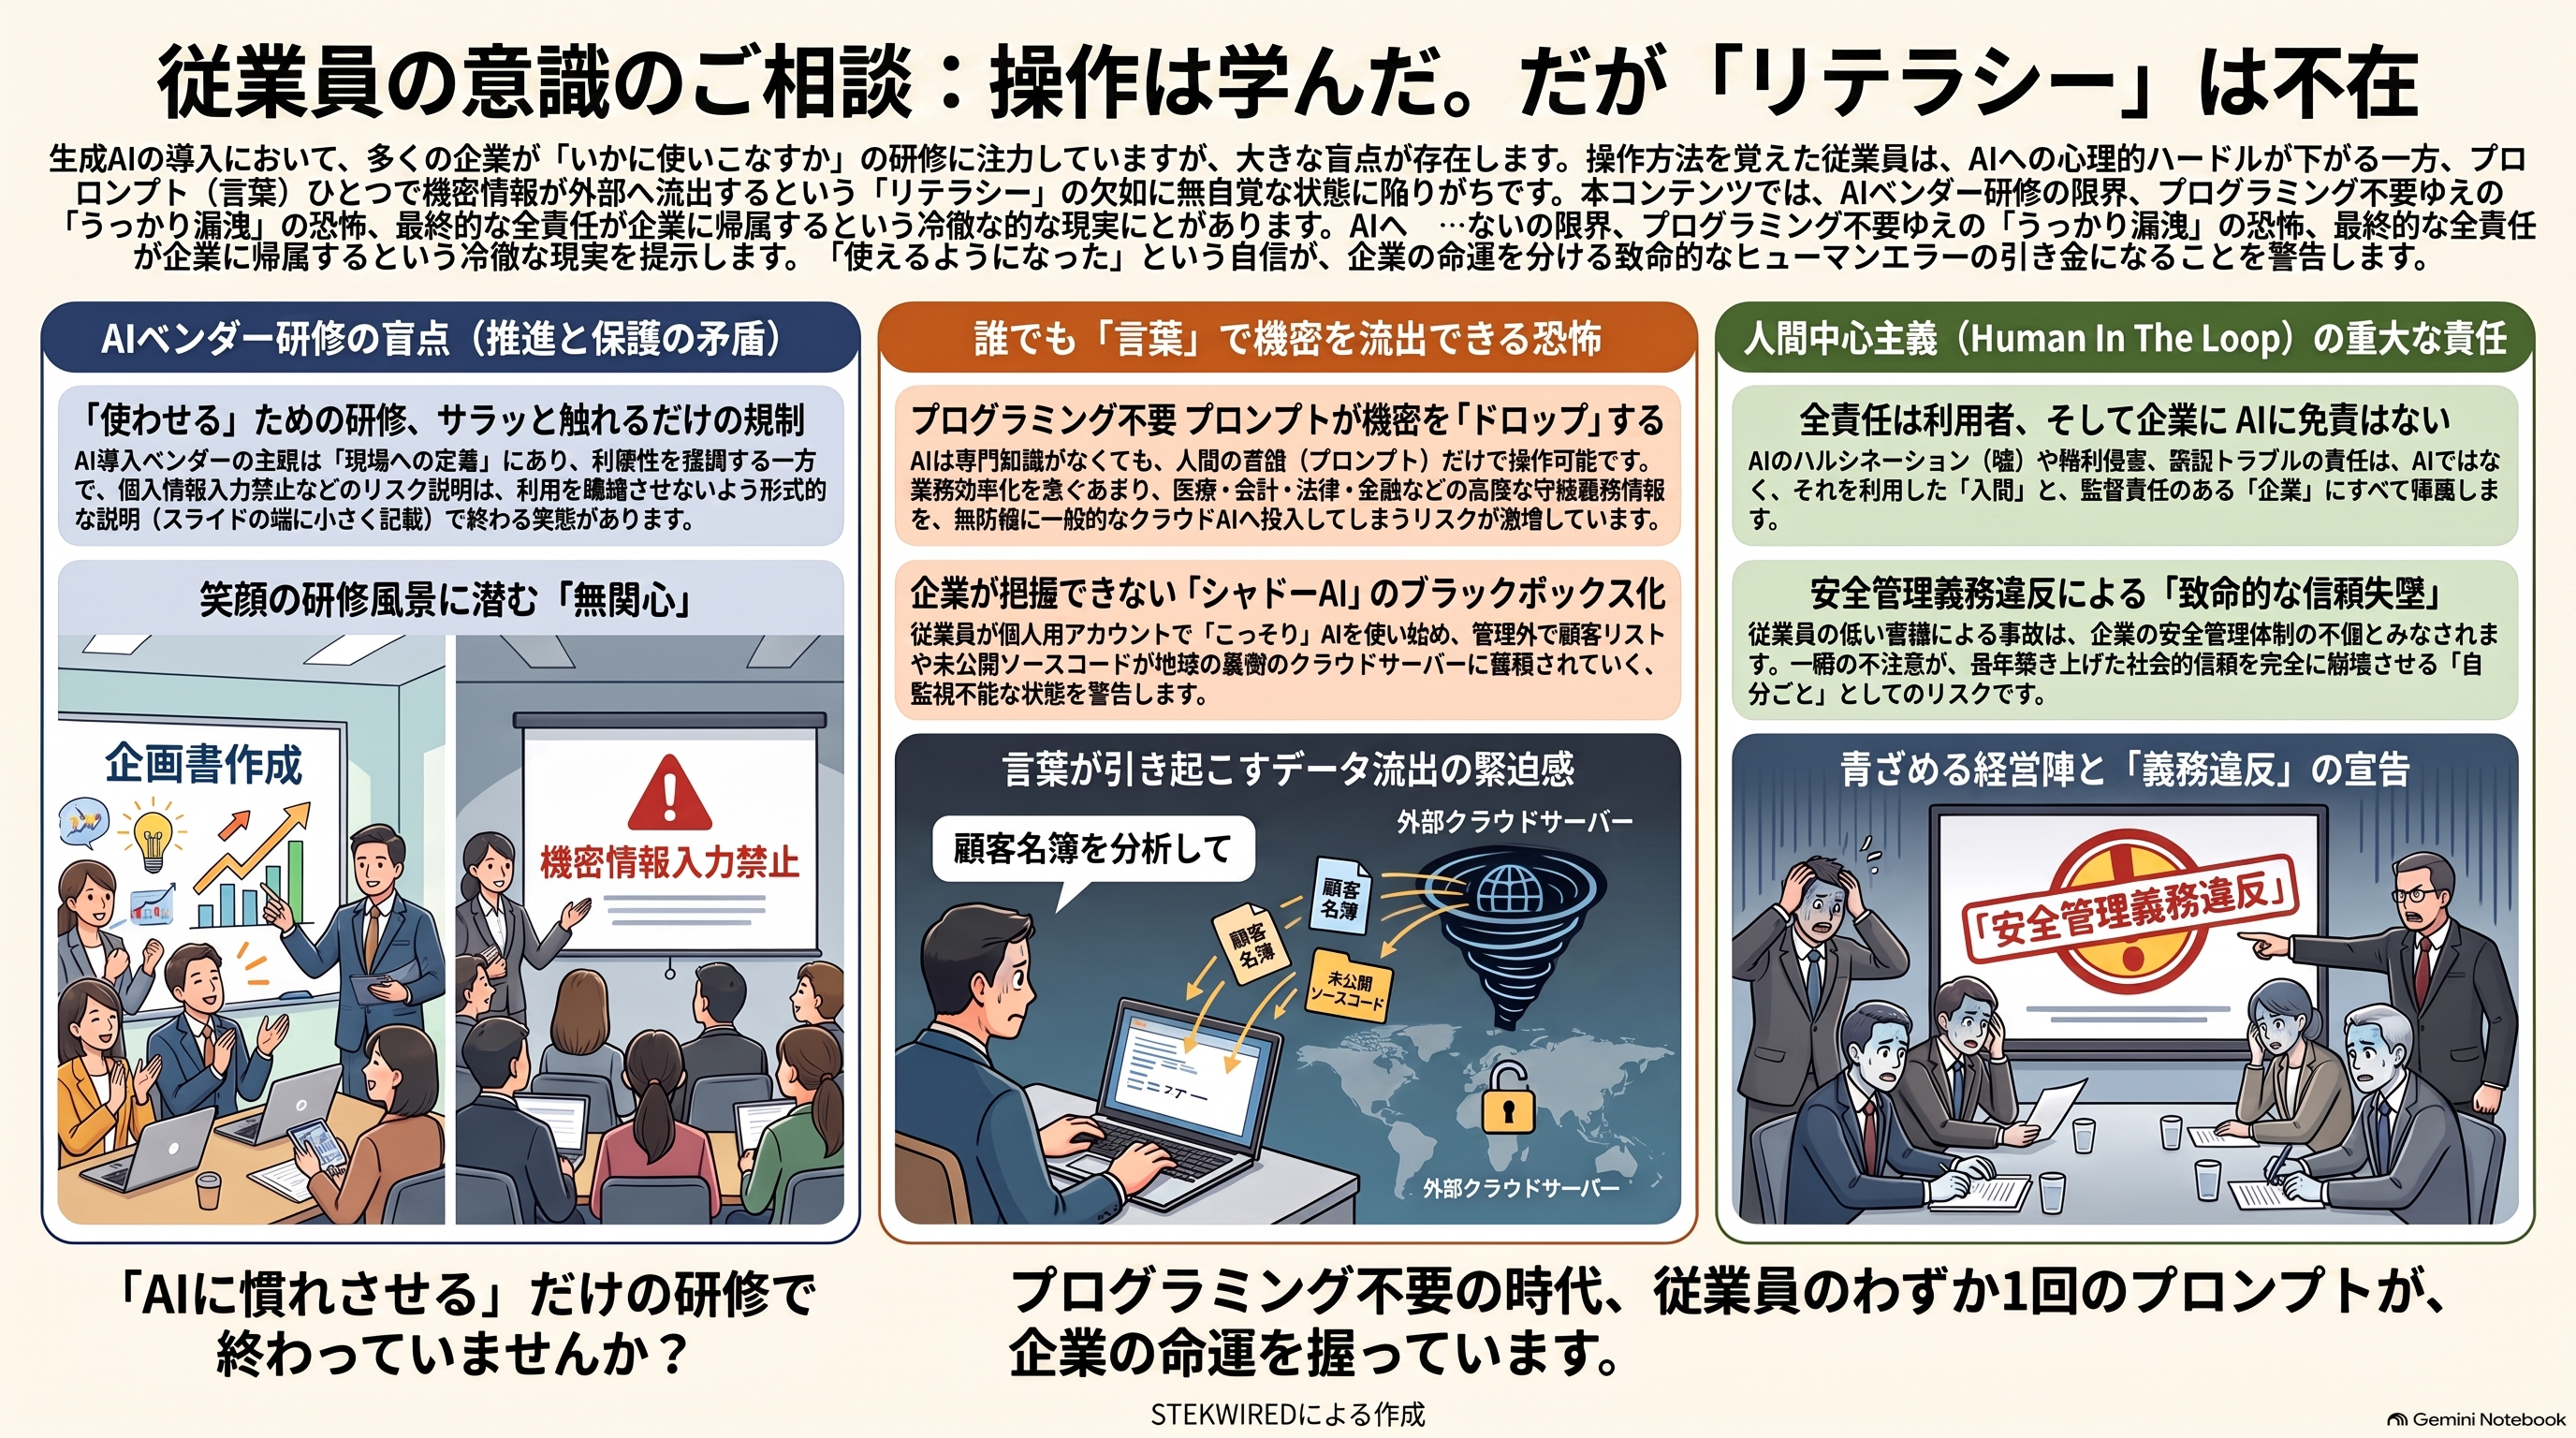
クラウドのAI事業者サービスを安全に利用するには従業員のリテラシーが必要です。
従業員の意識欠如を解決しましょう。フォームからご相談ください。
「ウェブサイトで個人情報を扱っています。個人情報保護の担当者を任されています。わたしは個人情報保護は重要だと認識していますが、法律の内容までは詳しくありません。個人情報保護法が改正されたことが気になるのと会社としては個人情報は守るよりも利用する社風なので、少し不安です。」
※想定された事例を掲載してます。
warning Privacy risk
ウェブサイトで集客するビジネスは、行動ターゲティング広告で関心のある顧客候補を集めるため、広告効果や個人データのアクセスを分析するなど個人情報を利用します。行動ターゲティング広告がネット利用者の行動情報をもとに判断をしているため、プライバシーの侵害を伴う環境です。そのため、興味関心の情報と会員登録などの個人情報を紐づける前に同意をとることが、個人情報保護法改正で義務になっています。
2005年に個人情報保護法が施行され、安倍政権に経済団体から個人情報保護の緩和の要請があり、2017年に匿名加工個人情報が作られました。匿名であれば個人情報を同意なしに提供できるルールです。また、利用をしなくなったデータの削除が義務づけられました。
2022年は個人情報取扱について、個人情報の利用目的や安全管理、苦情の連絡先、代表者名などの公表や、個人情報漏えい時の本人への通知が義務づけられました。Cookie対策のための個人関連情報の第三者提供の制限も決まりました。
そして、2026年7月に3回目の個人情報保護法の改正が決まりました。今回は、AI開発を目的とする第三者への提供は本人同意を不要とするほか、子どもを16歳未満と定義し、法定代理人の通知義務や顔特徴データの取扱い、課徴金の導入がはじまります。
個人情報保護法の改正の背景や政府の目論見や諸外国の関係、国民の意識の変化などの周辺情報が理解の助けとなります。3回目の改正があるため対応をしないことはコンプライアンスのリスクです。
個人情報保護は平時の努力は評価されにくく、企業が個人情報のトラブルに発展すると、個人情報保護担当者に原因や責任が追求される可能性があります。個人情報保護の責任者や担当者は、個人情報保護法や社会のプライバシー慣行を知ることが自分を守ることになります。
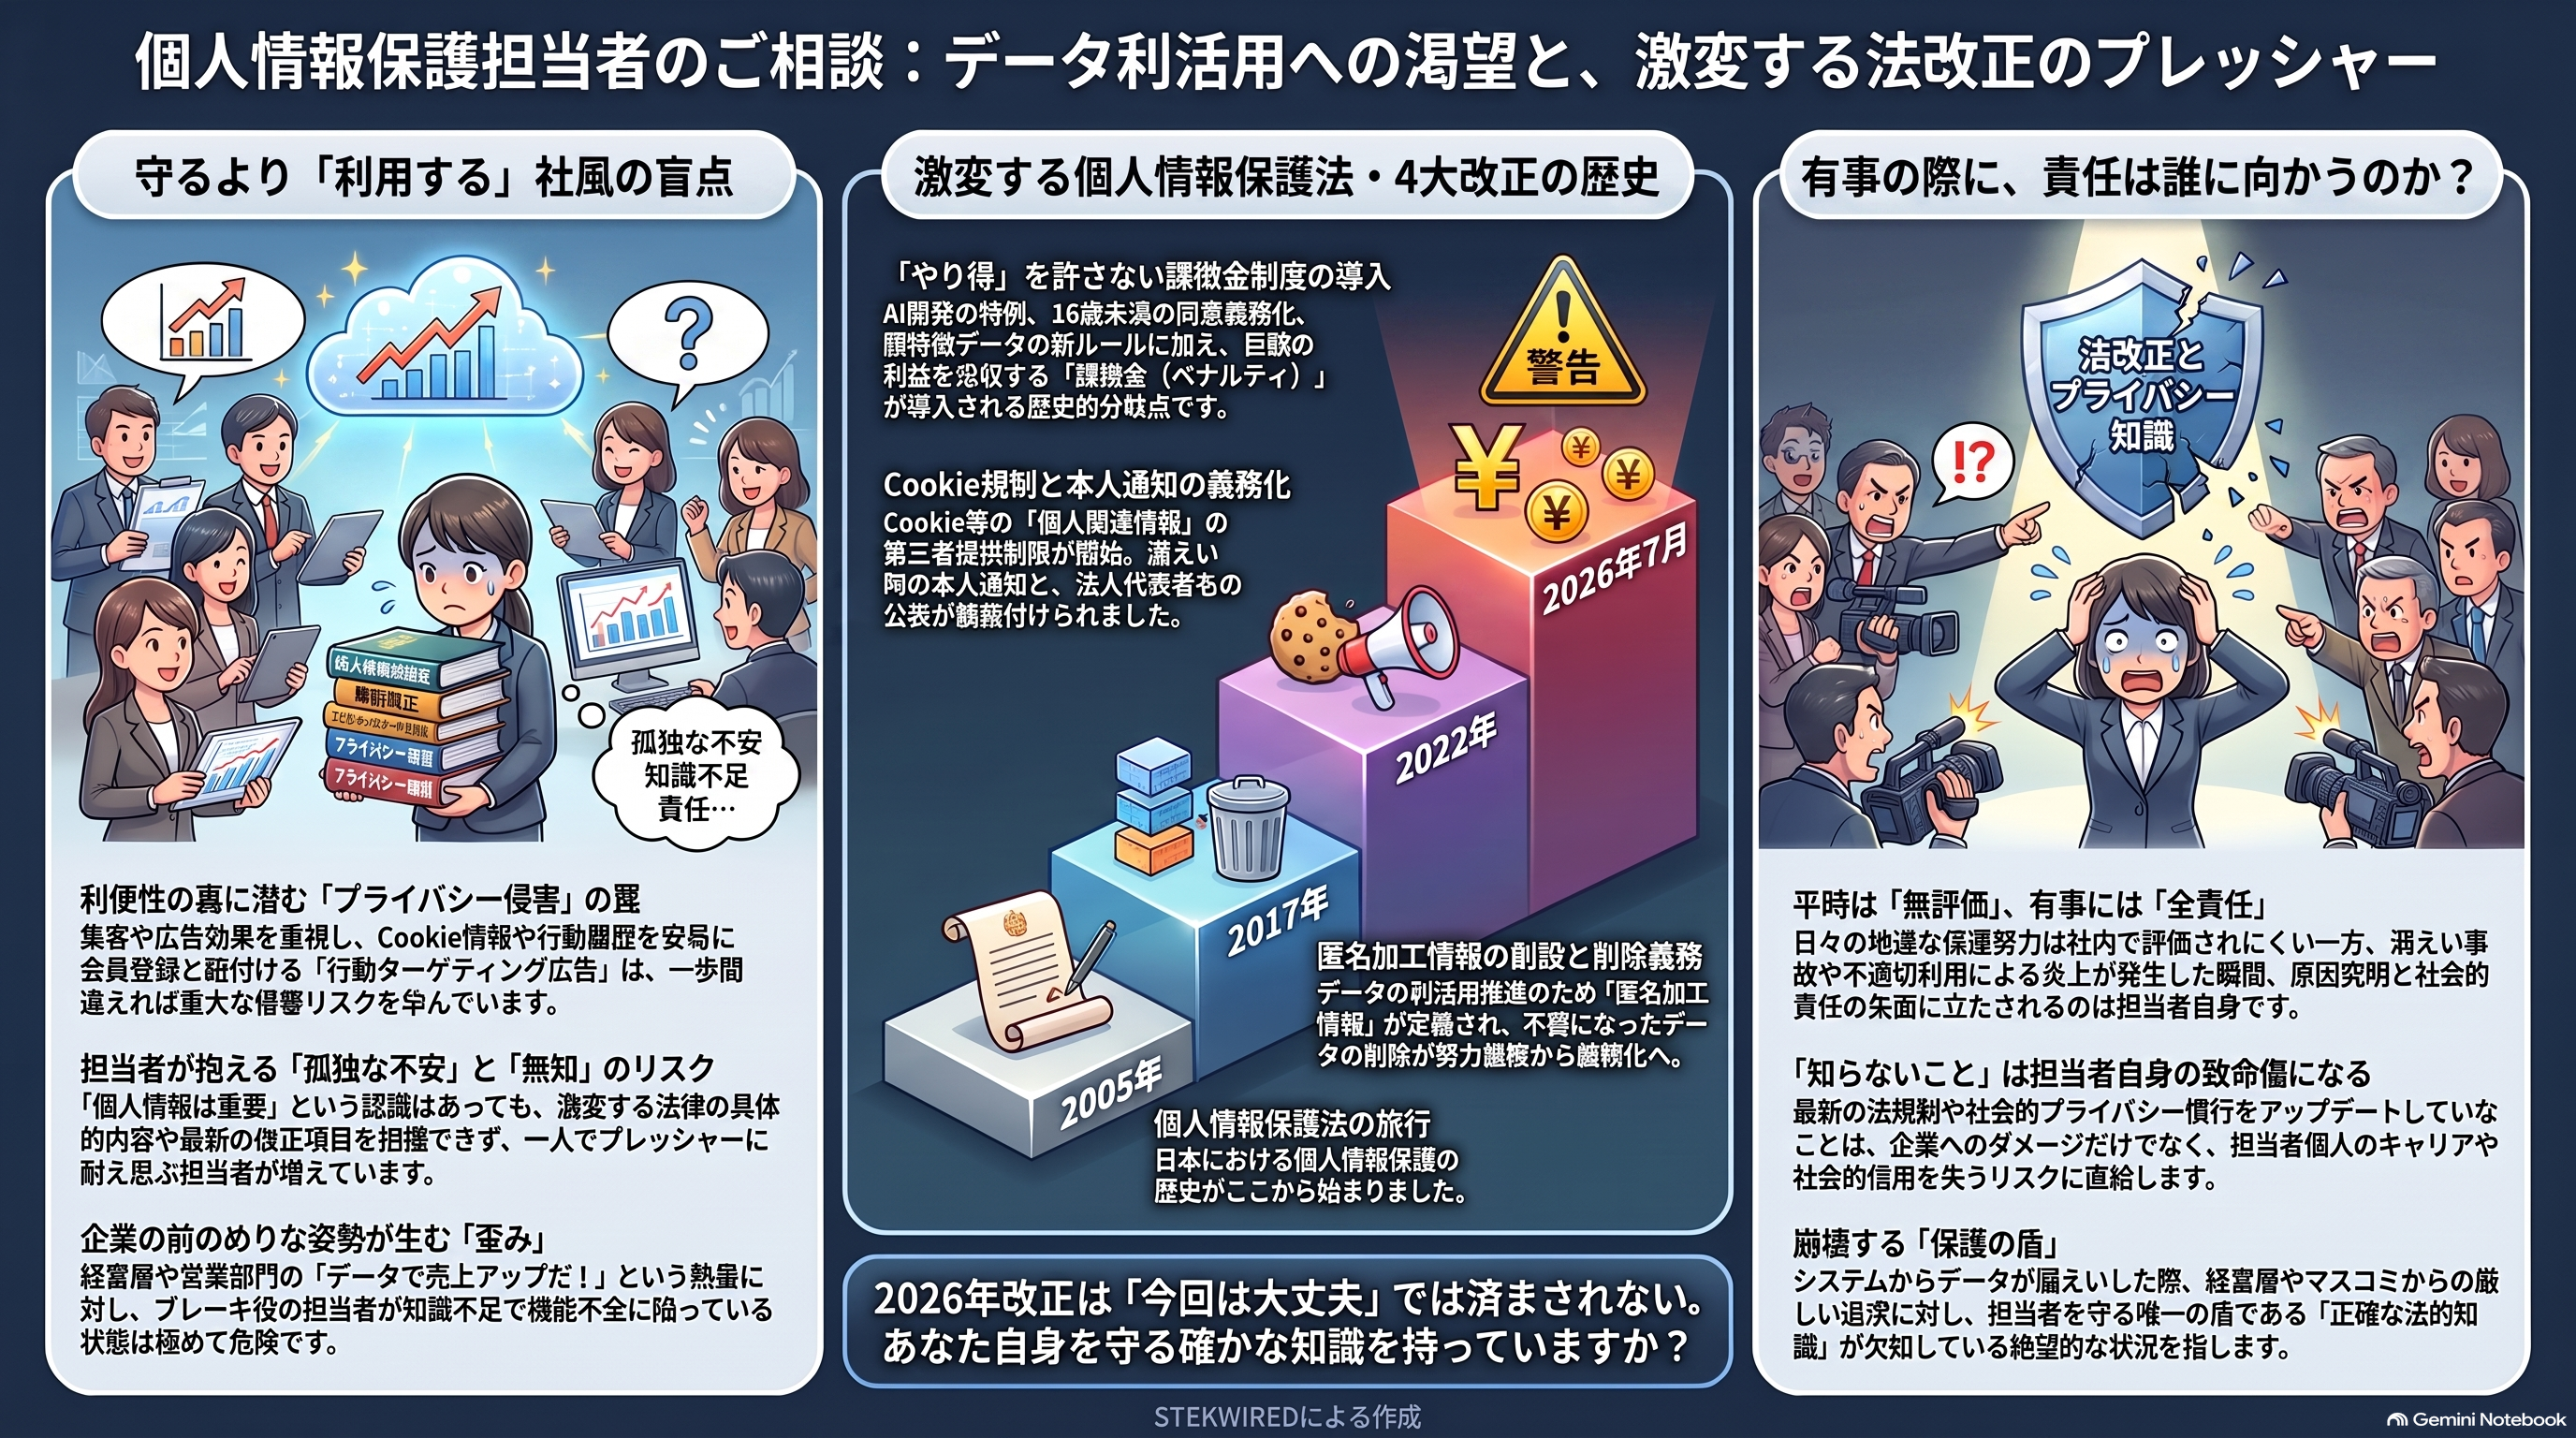
個人情報保護法も社会変化やプライバシー原則を知ると理解につながります。
担当者様の不安を解消しましょう。フォームからご相談ください。
「自社のオンラインサービスにAIの機能追加をするために開発をすすめています。プライバシーや個人情報保護で何かしないといけないでしょうか?」
※想定された事例を掲載してます。
warning Privacy risk
会員向けサービスの機能追加であっても、個人情報の利用目的の追加は目的外利用となるため、同意が必要です。
お客さまがサービスを利用するための事前情報として広告やホームページの紹介文、プライバシーポリシーなどを読んで同意をしたうえで会員登録をしました。そのサービスがその後に行われる機能追加は同意の範囲外です。仮に入会する際に「会員向けの機能追加には同意するものとする」と記載していたとしても、特定されていない利用目的に同意することはできませんし、そのような同意文はSNSで炎上する可能性があります。現在のサービスの水平的な機能追加であれば、お客さまが容認できるものもあります。同意しているメールマガジンに号外のメールマガジンを発行するといったケースは、同意したメールマガジンの受け取り通数が増えますが、目的外利用にはなりません。同意の取得後に条件が変わってしまった場合には再同意をするほうがクレーム防止につながります。AIの追加する機能が水平的な機能追加やこれまでのサービスと内容が異ならない場合には、公表のみで良い場合があります。例えば、Gmailのスパム対策の機能にAIが搭載されたなどのように利用目的が異ならない場合です。
公表が必要な理由としては、AI法によってAI利用については透明性が求められるからです。お客さまがAIを使われていることについて隠されているよりも、公表されているほうが安心と考えられます。
垂直的な機能追加は新たな利用であるため、目的外利用という法律違反になることを防ぐために同意が必要です。AIが対象とするデータがお客さまによる直接入力であるのか行動データであるのか、何の利用目的のために処理がされるのかなどの利用目的をわかりやすく読んでいただき、同意してもらってから利用します。また、個人情報の利用目的について公表を行います。ここまでは個人情報保護法の義務に関わる対応であるため、個人情報取扱事業者としては実施しないといけません。お客さまからも目的外利用については個人情報の苦情の上位を占めるほか、SNS炎上などがあれば報道や社会問題やAIのリスクによっては訴訟リスクに発展する可能性があります。
日本はAI推進法があるソフトローの政策をとっています。事業者に事前の禁止事項などを明確に定めませんが、そのAI利用によってプライバシー問題などが発生した場合には行政指導に発展する可能性があります。それを防ぐために欧州のAI法があります。欧州はプライバシーを人権と定め、EU市民のAIによるプライバシーリスクをランク付けで分けています。犯罪歴を扱うことは禁止されるような禁止リスク以下、高リスクとしてプライバシー影響があるもの、リスクは少ないが透明性が必要な限定的リスク、リスクは少ないものに分類しています。
ChatGPTのAIをオンラインのサービスのサポートに利用するなどは、サービスにもよりますが限定的リスクで、AIを利用していることをユーザーがわかるようにする透明性が必要です。航空会社がサポートにAIを利用し、便に乗りそこねた乗客に存在しない保障サービスをAIが顧客に伝えた場合などは、AIのハルシネーションの責任を導入した航空会社が負う判決が出ています。AIの利用による結果がサービスに及ぼす影響はAIを委託した事業者の責任になることやAIの未知のリスクも引き受けることになります。
AIの機能追加の内容とAIリスクを考慮すること、公表による透明性とトラブル防止のための同意などがプライバシー対策にあります。
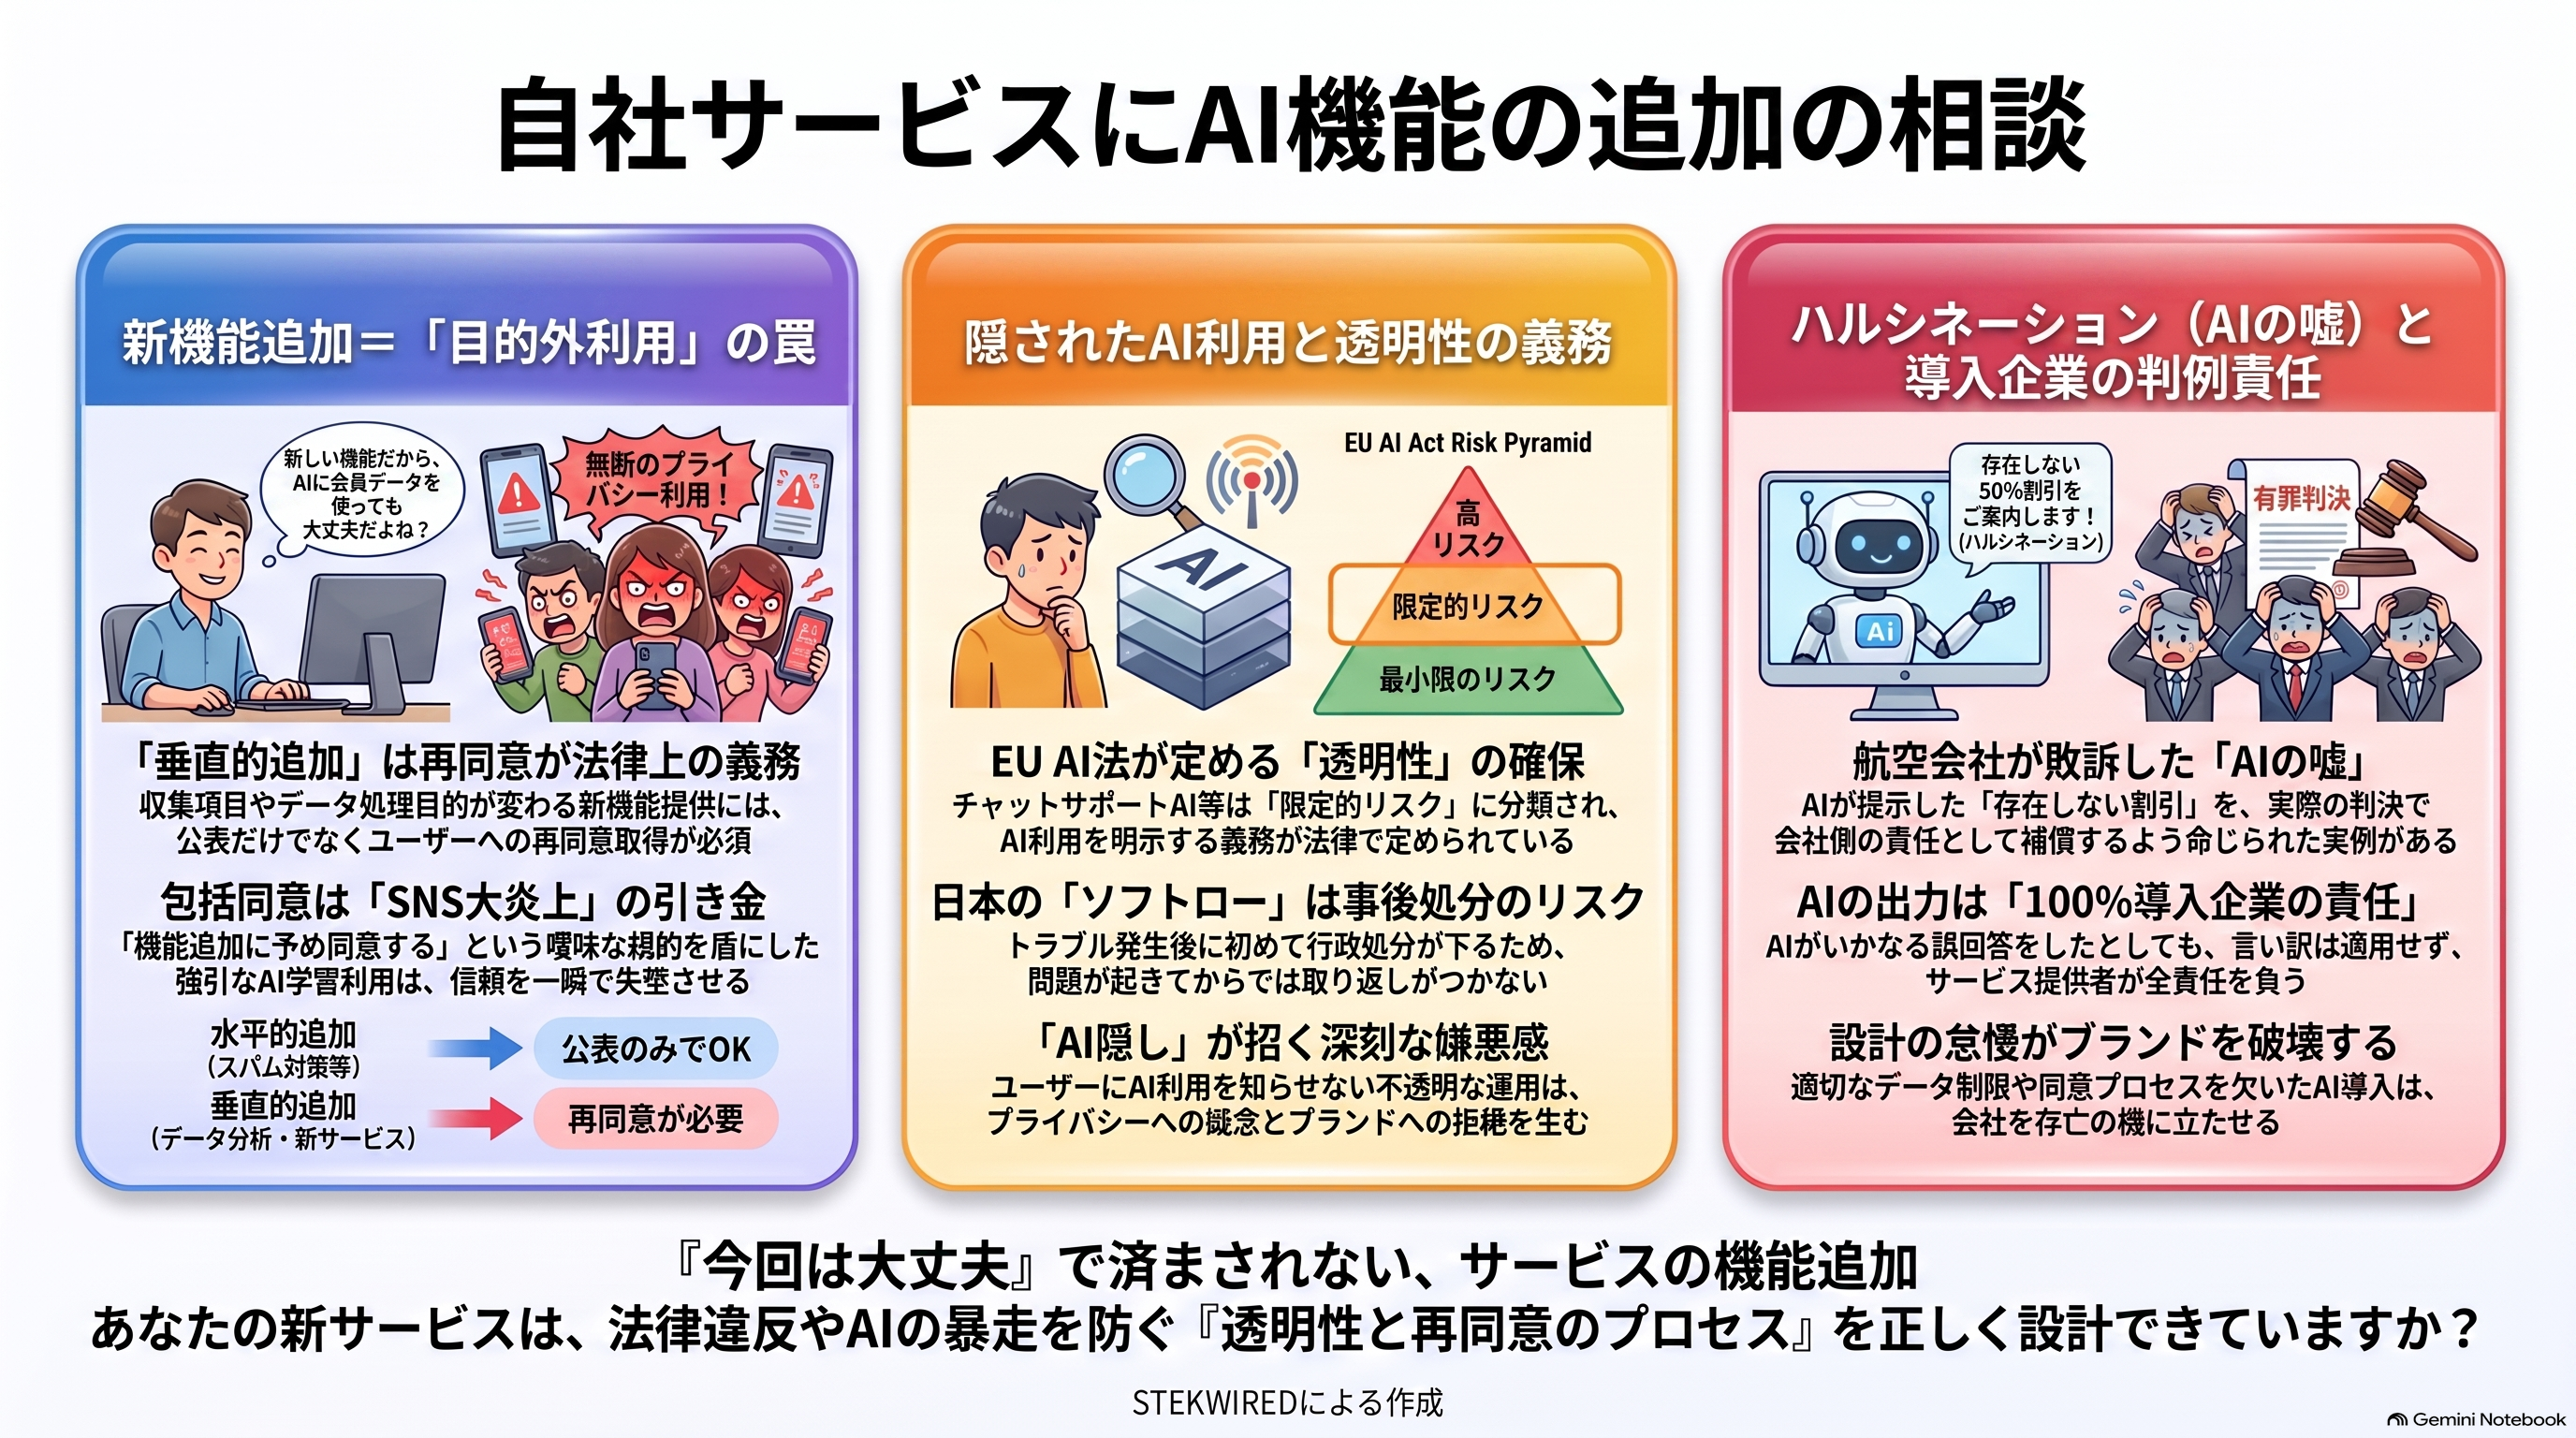
AI機能の追加はサービスの利用目的の追加となる場合があります。
プライバシーのリスクの不安を解消しましょう。フォームからご相談ください。
「自社のウェブサイトにプライバシーポリシーはありますが、他社を参考に作成して作成したものを利用しています。ウェブサイトをリニューアルする話があるのですが、内容がこのままで良いのか不安です。」
※想定された事例を掲載してます。
warning Privacy risk
プライバシーポリシーは、個人情報保護方針で代表者が経営で個人情報保護法などの遵守をするといった経営方針が定められた文書です。個人情報保護法では、個人情報取扱事業者に個人情報保護の義務がありますが、プライバシーポリシーの策定の義務はありません。改正によって、事業者名、代表者名、取り扱う個人情報の利用目的、開示などの対応方法、苦情の宛先などの公表の義務が追加されました。これは、「個人情報の取り扱いについて」や「プライバシーステートメント」と呼ばれます。ホームページでは、「プライバシーポリシー」が一般名称として広まっているため、個人情報の取り扱いについてもプライバシーポリシーというタイトルを利用する事業者も見かけられます。
プライバシーポリシーは義務ではないので不要ですが、「個人情報の取り扱いについて」 や 「プライバシーステートメント」の内容の公表義務があるため必要です。プライバシー意識の高いお客さまが気になるのは経営方針 (ポリシー)ではなく、自分の情報の使われ方 (ステートメント)についてです。
他社を参考にして作成されたプライバシーポリシーが、内容としてプライバシーステートメントの内容があったと仮定して、収集する個人情報の内容と利用目的は、他社と全く同じになることはありません。他社を参考に作成しても、自社の内容にする必要があります。参考にしている他社が第三者提供や委託について見解が間違っていた場合にそれを倣って利用するなどのリスクがあります。
ウェブサイトリニューアルでデザインや機能を一新しても、個人情報の取り扱いの透明性が低いままでは、プライバシー意識の高いお客さまの信頼は得られません。プラットフォーマーであるGoogleやApple、Microsoftなどは欧州のGDPRが定める高い透明性に準拠していて、日本のユーザーもプライバシー保護の恩恵にあるため、日本の事業者であっても同等のプライバシー保護を期待することは想像に難しくありません。
ウェブサイトのプライバシーの透明性やわかりやすい同意がないと、広告から購入や登録などのコンバージョン率が低くなることや個人情報に関わるクレームが増えるなどの現象に現れている可能性があり、現在のお客さまとの信頼構築の妨げになっているリスクがあります。
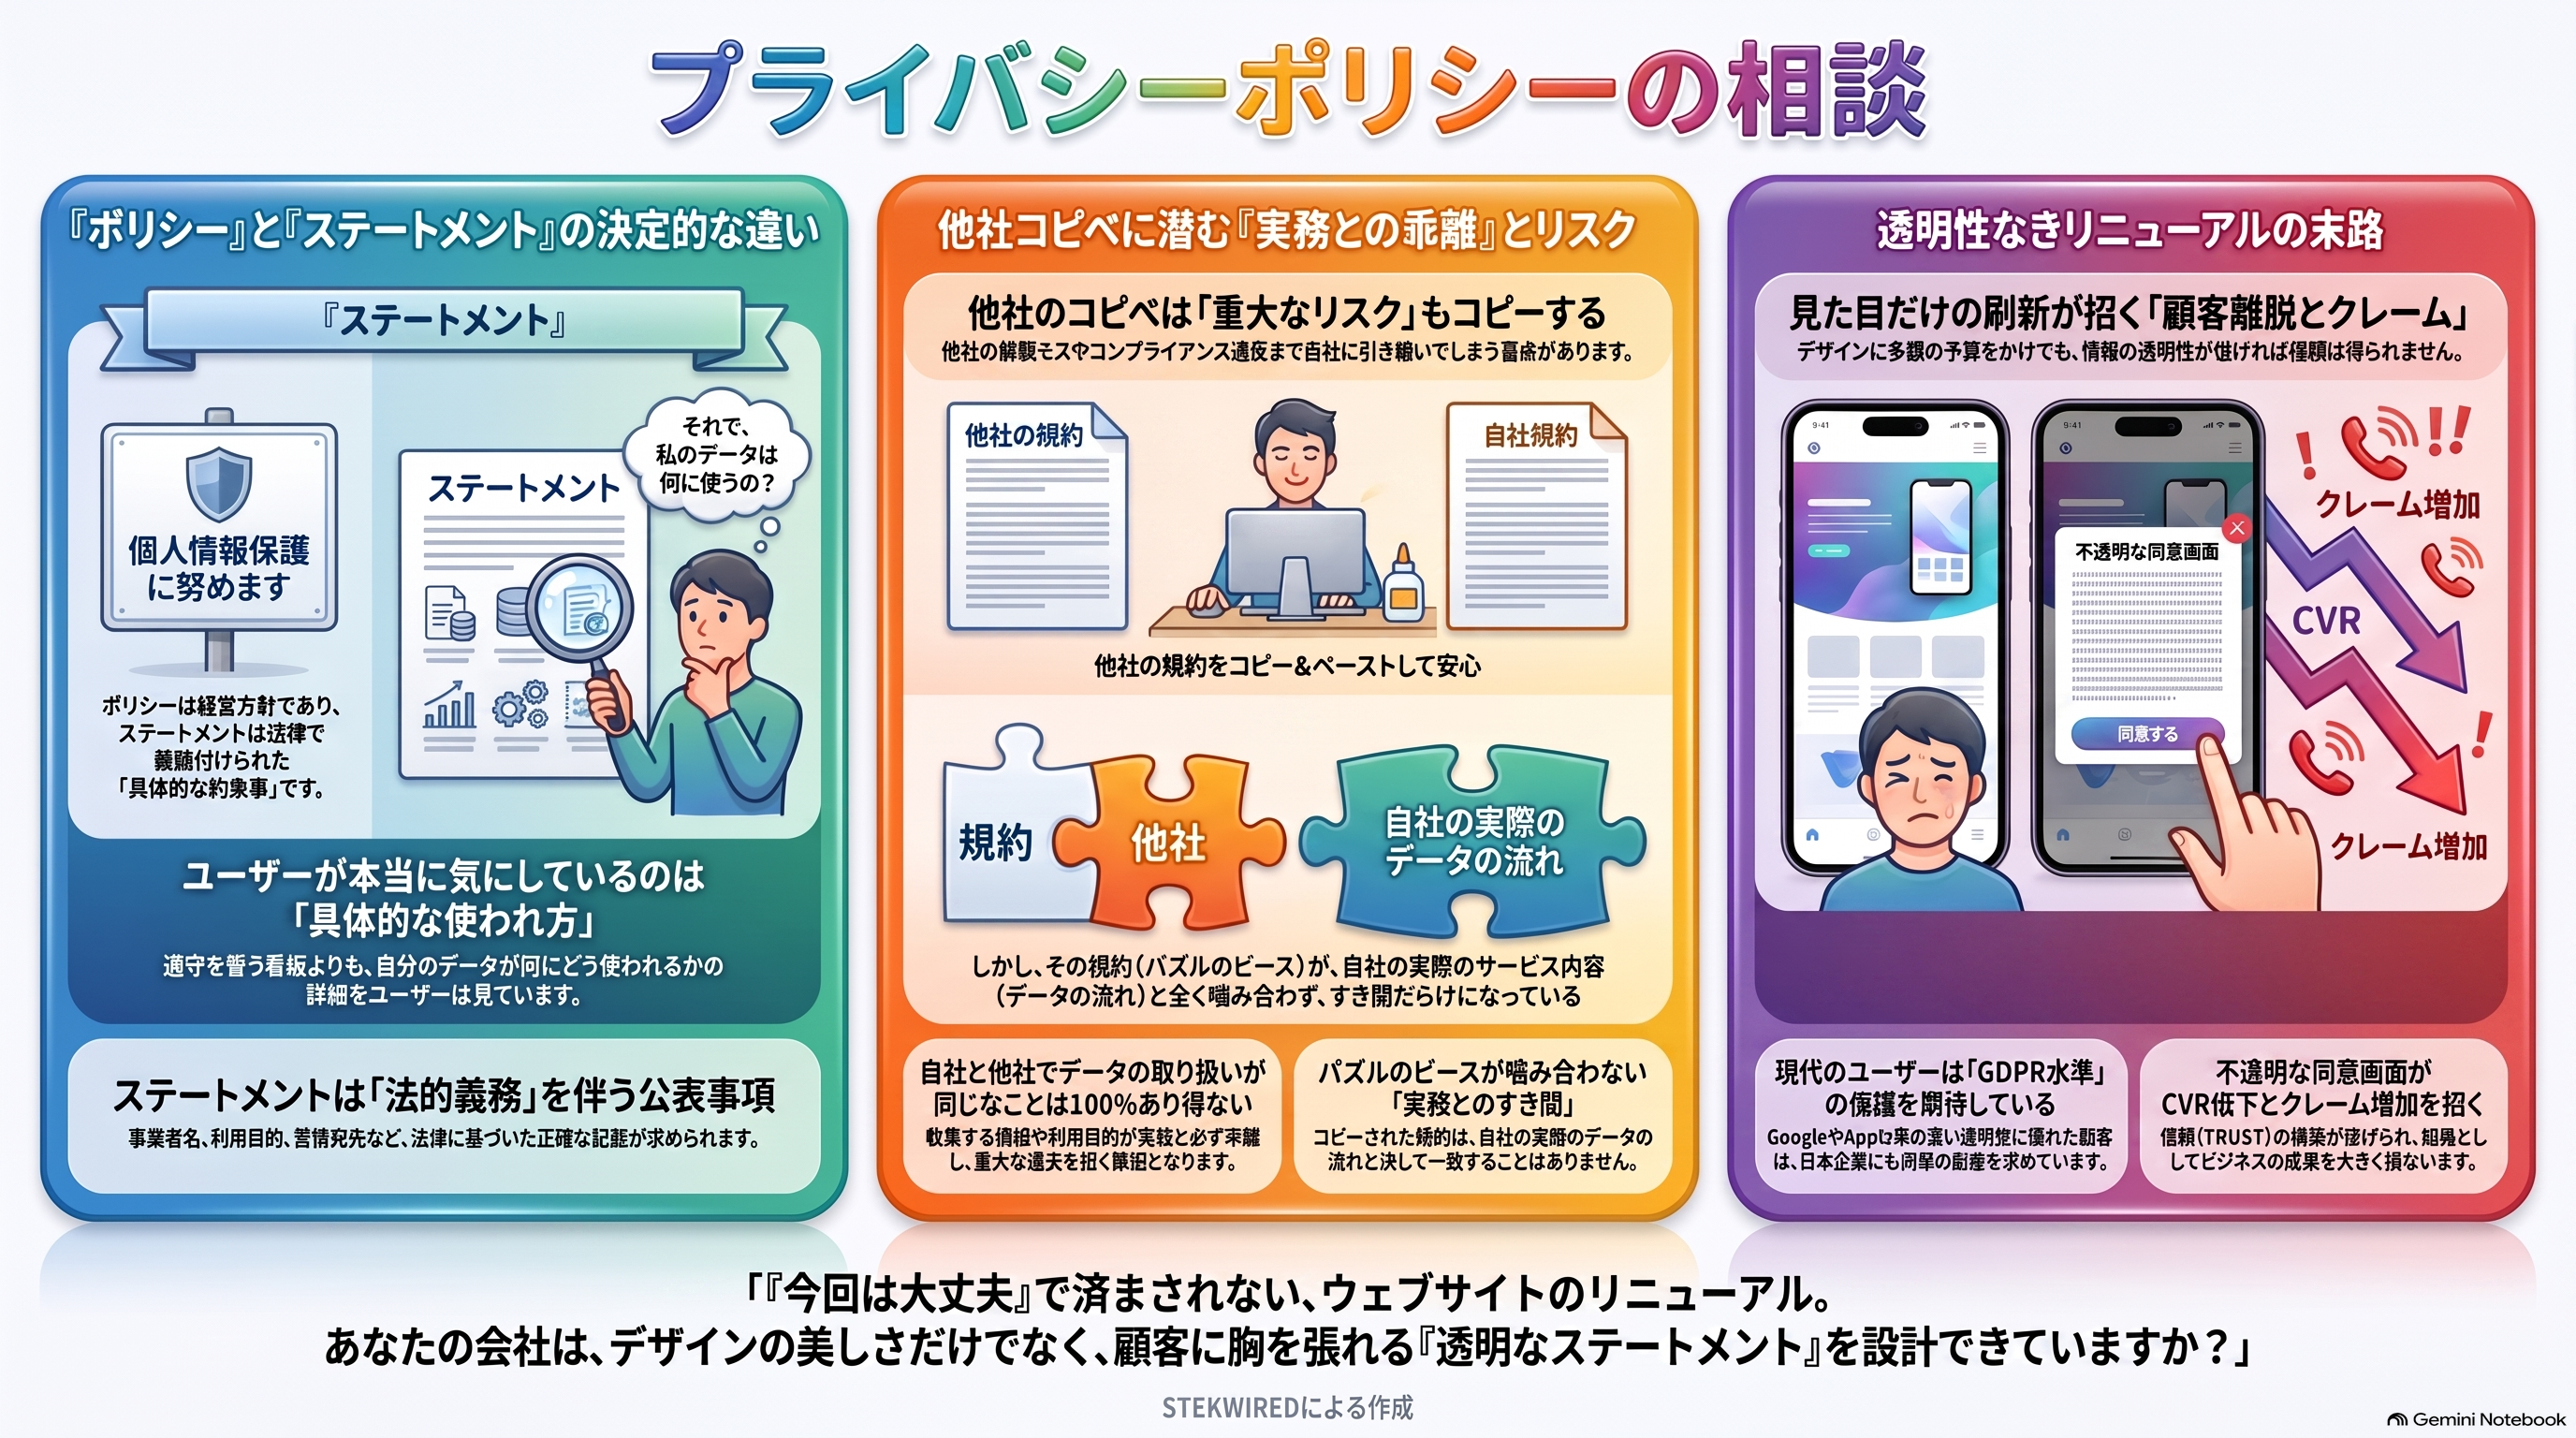
プライバシーポリシーの次のソリューション、プライバシーステートメント
プライバシーのリスクの不安を解消しましょう。フォームからご相談ください。
「ベンチャー企業です。自社のウェブサイトの個人情報保護対策が必要と思っています。プライバシーマークかTRUSTeのどちらが良いのか迷っています。」
※想定された事例を掲載してます。
warning Privacy risk
STEKWIREDは、TRUSTeの認定機関でありプライバシーマーク支援のどちらも取り扱いがあるため、この相談は特に多くいただいています。
個人情報保護の第三者認証はいずれにしてもないよりもあったほうが信頼を得られるプラスの効果があります。マークの性質で利用する企業の社風やビジネスに影響を与えることがあるため、影響を考慮した検討がよいと思います。プライバシーマークとTRUSTeを求める背景として、第三者認証による信頼の確保があると思います。
あなたのお客さまが法人でプライバシーマーク登録事業者であれば、プライバシーマークが効果があります。委託先を選定する際にプライバシーマーク事業者を選択するとJIS規格が守られるからです。事業者全体が対象で規定や様式などの整備と運用が求められるため個人情報保護法対応ができます。個人情報取り扱いについての文書は、JIS Q 15001で審査基準に適合した記載が求められます。プライバシーマーク事業者では公表内容が似通ってしまいます。
あなたのお客さまが消費者でウェブサイトやアプリで個人情報を収集する場合はプライバシーステートメントに透明性があるTRUSTeが効果があります。GAFAのようなグローバル企業がプライバシーのページで詳しく利用目的や諸手続きを記載しているようなプライバシーステートメントがプライバシー意識の高いお客さまに読んでいただけます。ウェブサイトを運営する部門の構成スタッフが対象としてコンパクトに取得ができます。ウェブサイトが全社ビジネスの場合には全社対応となります。TRUSTeは、個人情報の取り扱い声明 (プライバシーステートメント)は、自社の取り扱いについてわかりやすく透明性の高い公表にすることができます。透明性が低い場合でも認証が取得できます。TRUSTeはGoogleが信頼されるサイトとしての加点要素があるため、検索に有利です。
プライバシーマークは審査機関がJIS規格の構築と運用を厳しくチェックするため、個人情報保護にオリジナリティを取り入れることは難しいです。TRUSTeは、プライバシーマークに比べてエビデンスの書類チェック数が少なく、社風にあった運用も可能です。
プライバシーマークは、全社の個人情報保護体制と運用を審査するためマネジメントの構築機関や作成書類がかかります。TRUSTeは、対象ウェブサイトの個人情報保護体制の審査であるためプライバシーマークが総じてTRUSTeよりも時間やコストが大きくなりやすくなります。TRUSTeは、事業者の売上がライセンス料金の対象となるため大企業の事業部門の場合には審査合格後のライセンス料金が大企業のライセンス料金となるためプライバシーマークよりも安いとはいいきれません。
プライバシーマークは、内部からの持ち出しを防ぐ効果と日本文化にある「お墨付き」で決められたことを守る考えがベースであり、TRUSTeは、お客さまの信頼から個人情報を取得する効果と欧米文化にある「契約」で約束したことを守る考えです。個人情報保護を他人の指標に任せても良いのであればプライバシーマークが推奨されます。個人情報保護やデータ活用で業界独自のポジションや差別化を持ちたいならば、個人データの透明性を高くしたプライバシーステートメントでTRUSTe認証取得をお勧めします。
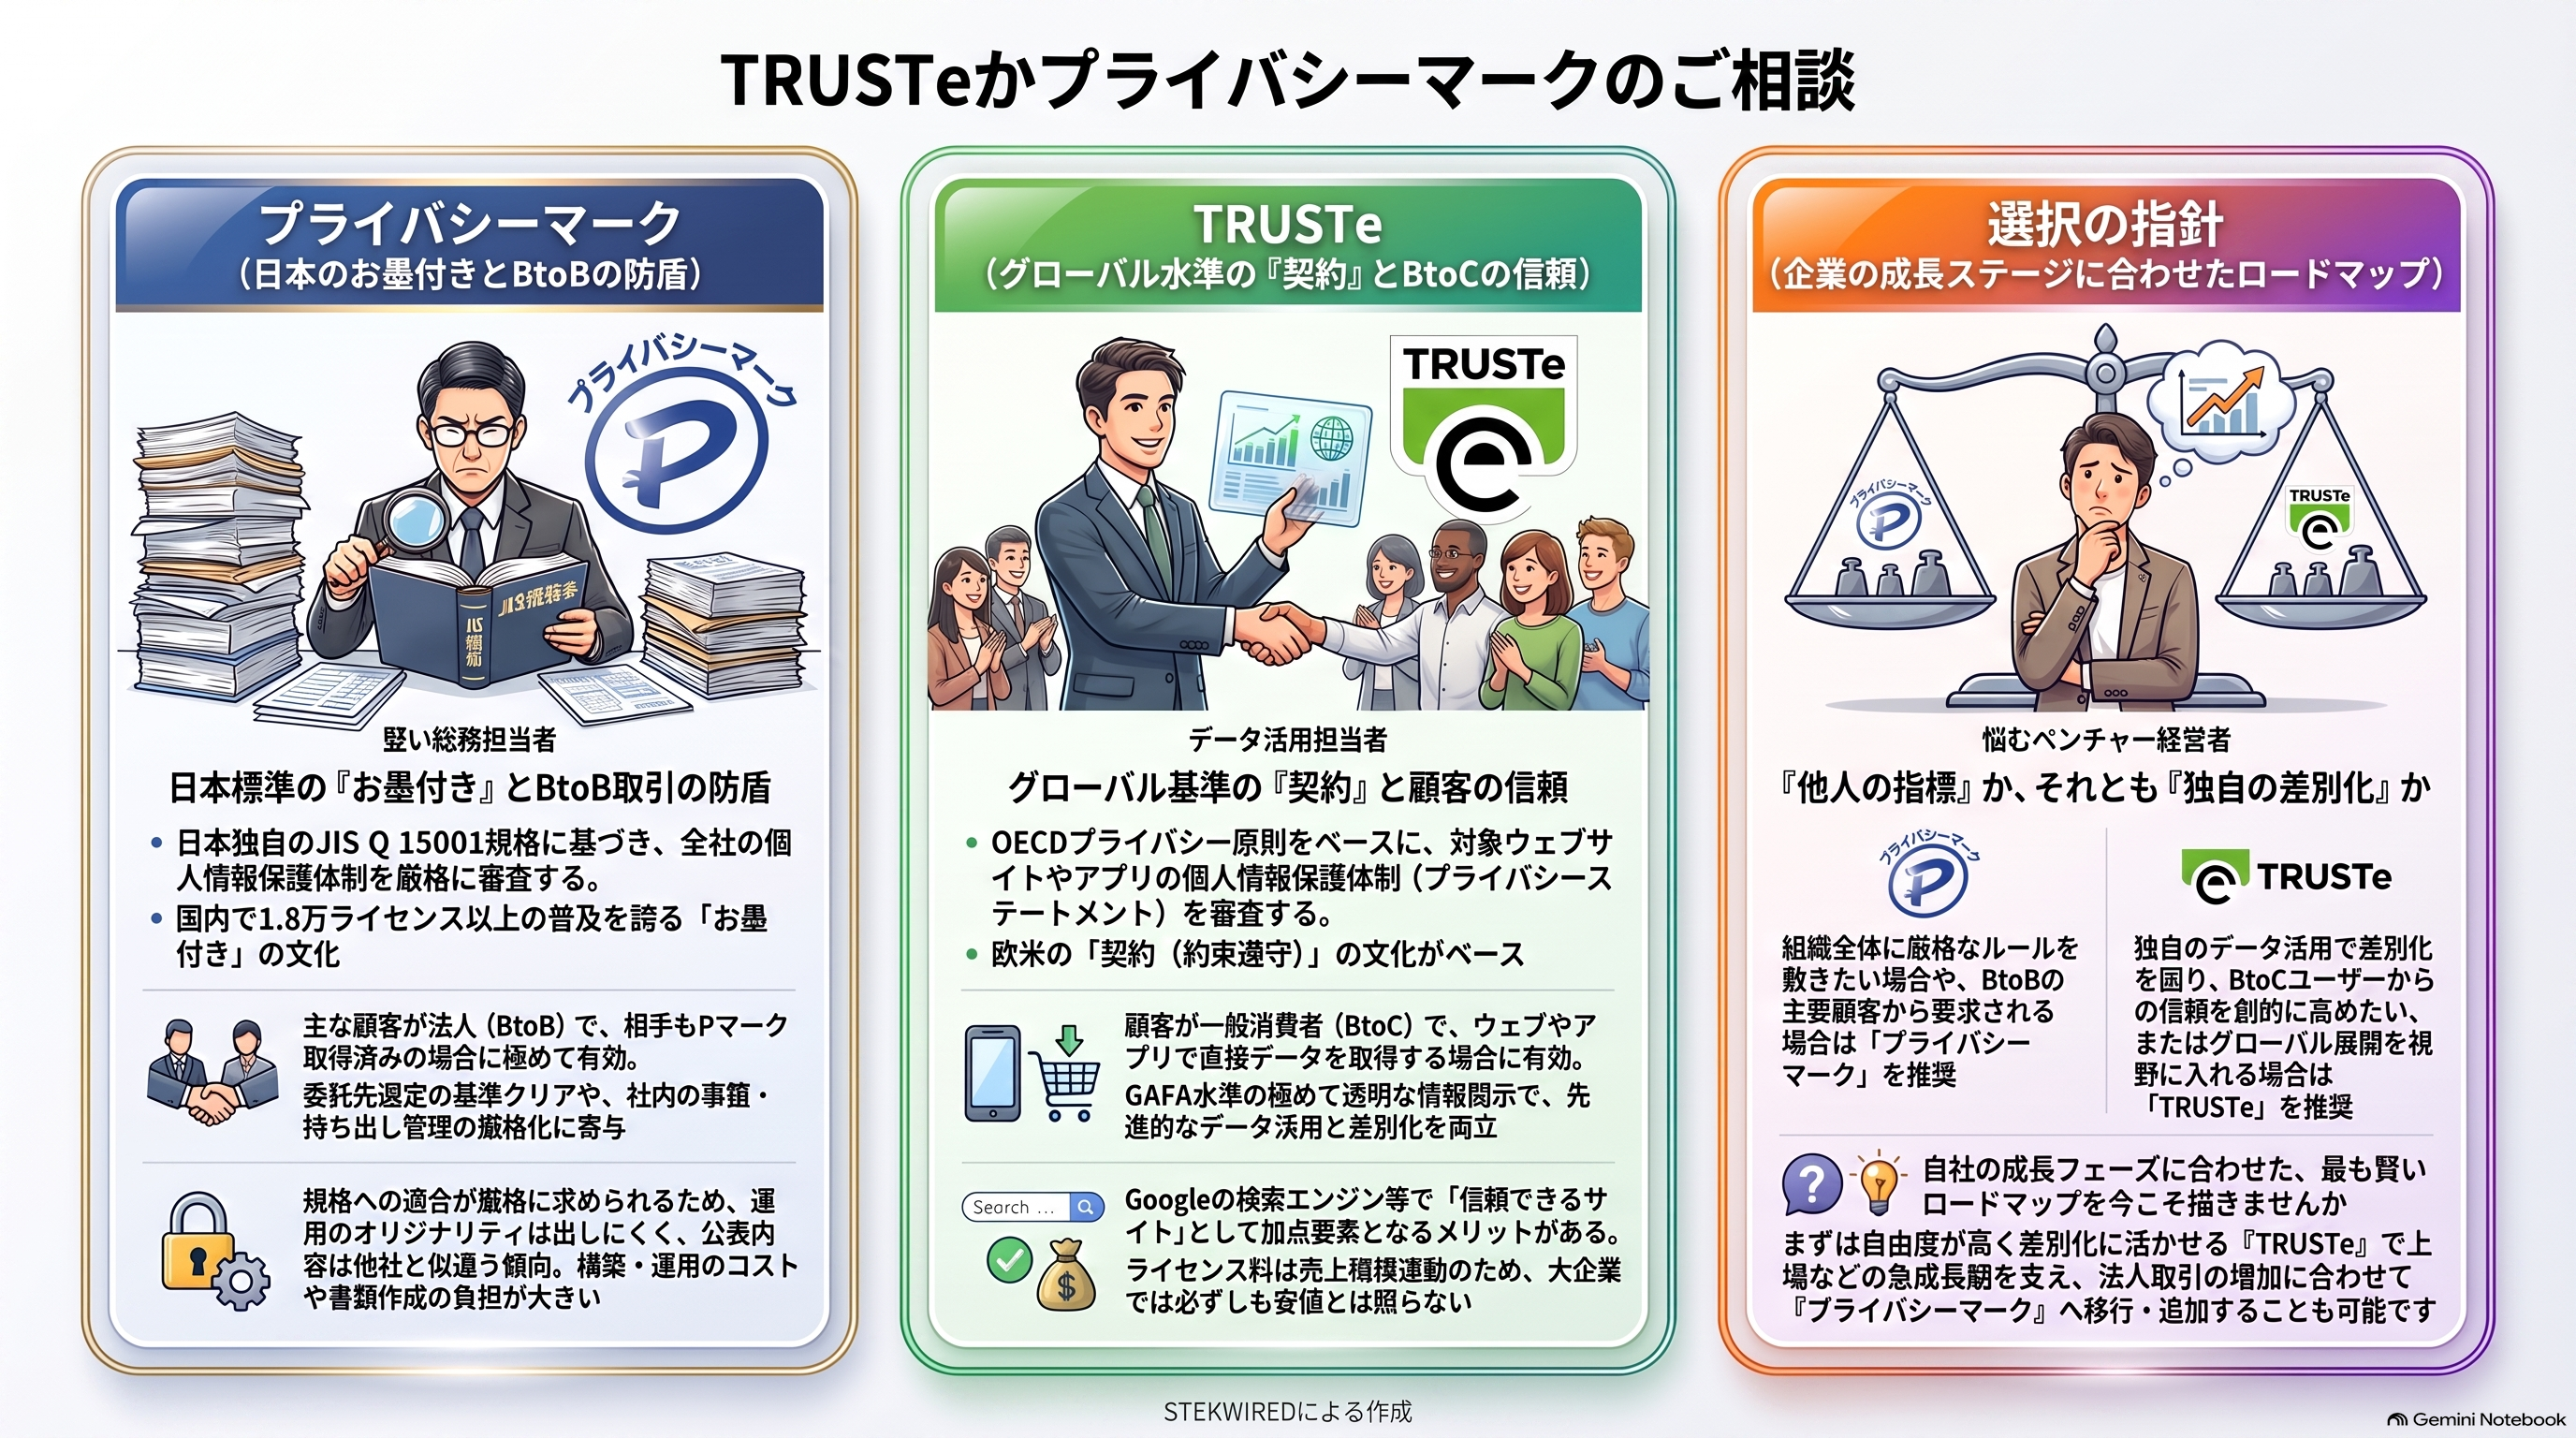
TRUSTeとプライバシーマークはそれぞれの特徴があります。
あなたのビジネスに役立つ方を選びましょう。フォームからご相談ください。
「取引先からの要請でプライバシーマークの導入をすることにしましたが、取得をする場合に時間や対応する負担やちゃんととれるのか不安があります。」
※想定された事例を掲載してます。
warning Privacy risk
STEKWIREDは、プライバシーマーク支援の取り扱いがあるため、この相談は特に多くいただいています。
プライバシーマークは、新規営業先が法人である場合に取引の入札条件や推奨要件としてプライバシーマークを求められることがあります。そのため、営業のため導入を決めるケースが非常に多くあります。プライバシーマークの導入や維持管理には人件費および外部費用や登録費用などのイニシャルとランニングコストがかかるため、営業活動による収益の見込みがあるほうが、導入の納得性が高くなります。
ライバル会社が取得して、負けていられないという状況であってもプライバシーマーク導入という経営の意思決定は重いものです。プライバシーマークの導入や運用のため採用することはなく、現時点での会社全体の個人情報保護の責任者の指揮下のどなたかが担当者になると思います。個人情報保護の担当者は、経営層と全社員へのコミュニケーションがとれるポジションで、管理職のクラスであることから、通常業務以外に個人情報保護体制の構築と運用を行う人的で心理的な負担を感じることが予想されます。個人がチャレンジする資格ではなく、事業者が申請する認証であるため失敗は許されない空気になります。
プライバシーマークは、JIS規格の構築と運用について厳しい審査があるため。確かな取得をするにはプライバシーマークの審査の現状や対策などの情報が必要不可欠です。制度がマニアックになっているため、制度が求める基準や作法について準備することができると合格の近道になります。
プライバシーマークは審査基準の適合と不適合については、審査機関の審査員に統一された見解があり、それを審査の際に準備しておくことができないと、差異が指摘事項となり改善項目が多く負担が広がります。これは逆に、自社が審査基準に適合するための合格する内容は審査員の目線で構築アドバイスを採用し、適用される規定や様式を利用することになります。
プライバシーマークの制度を自社用にアレンジして規格が求めることを受け入れないと審査で改善項目となり審査合格ができなくなる恐れがありますが、プライバシーマーク取得を目的として、規格の内容を受け入れる覚悟があれば合理的な取得ができます。担当者のプライバシーマーク導入に対する負担や心配は最小にすることができます。
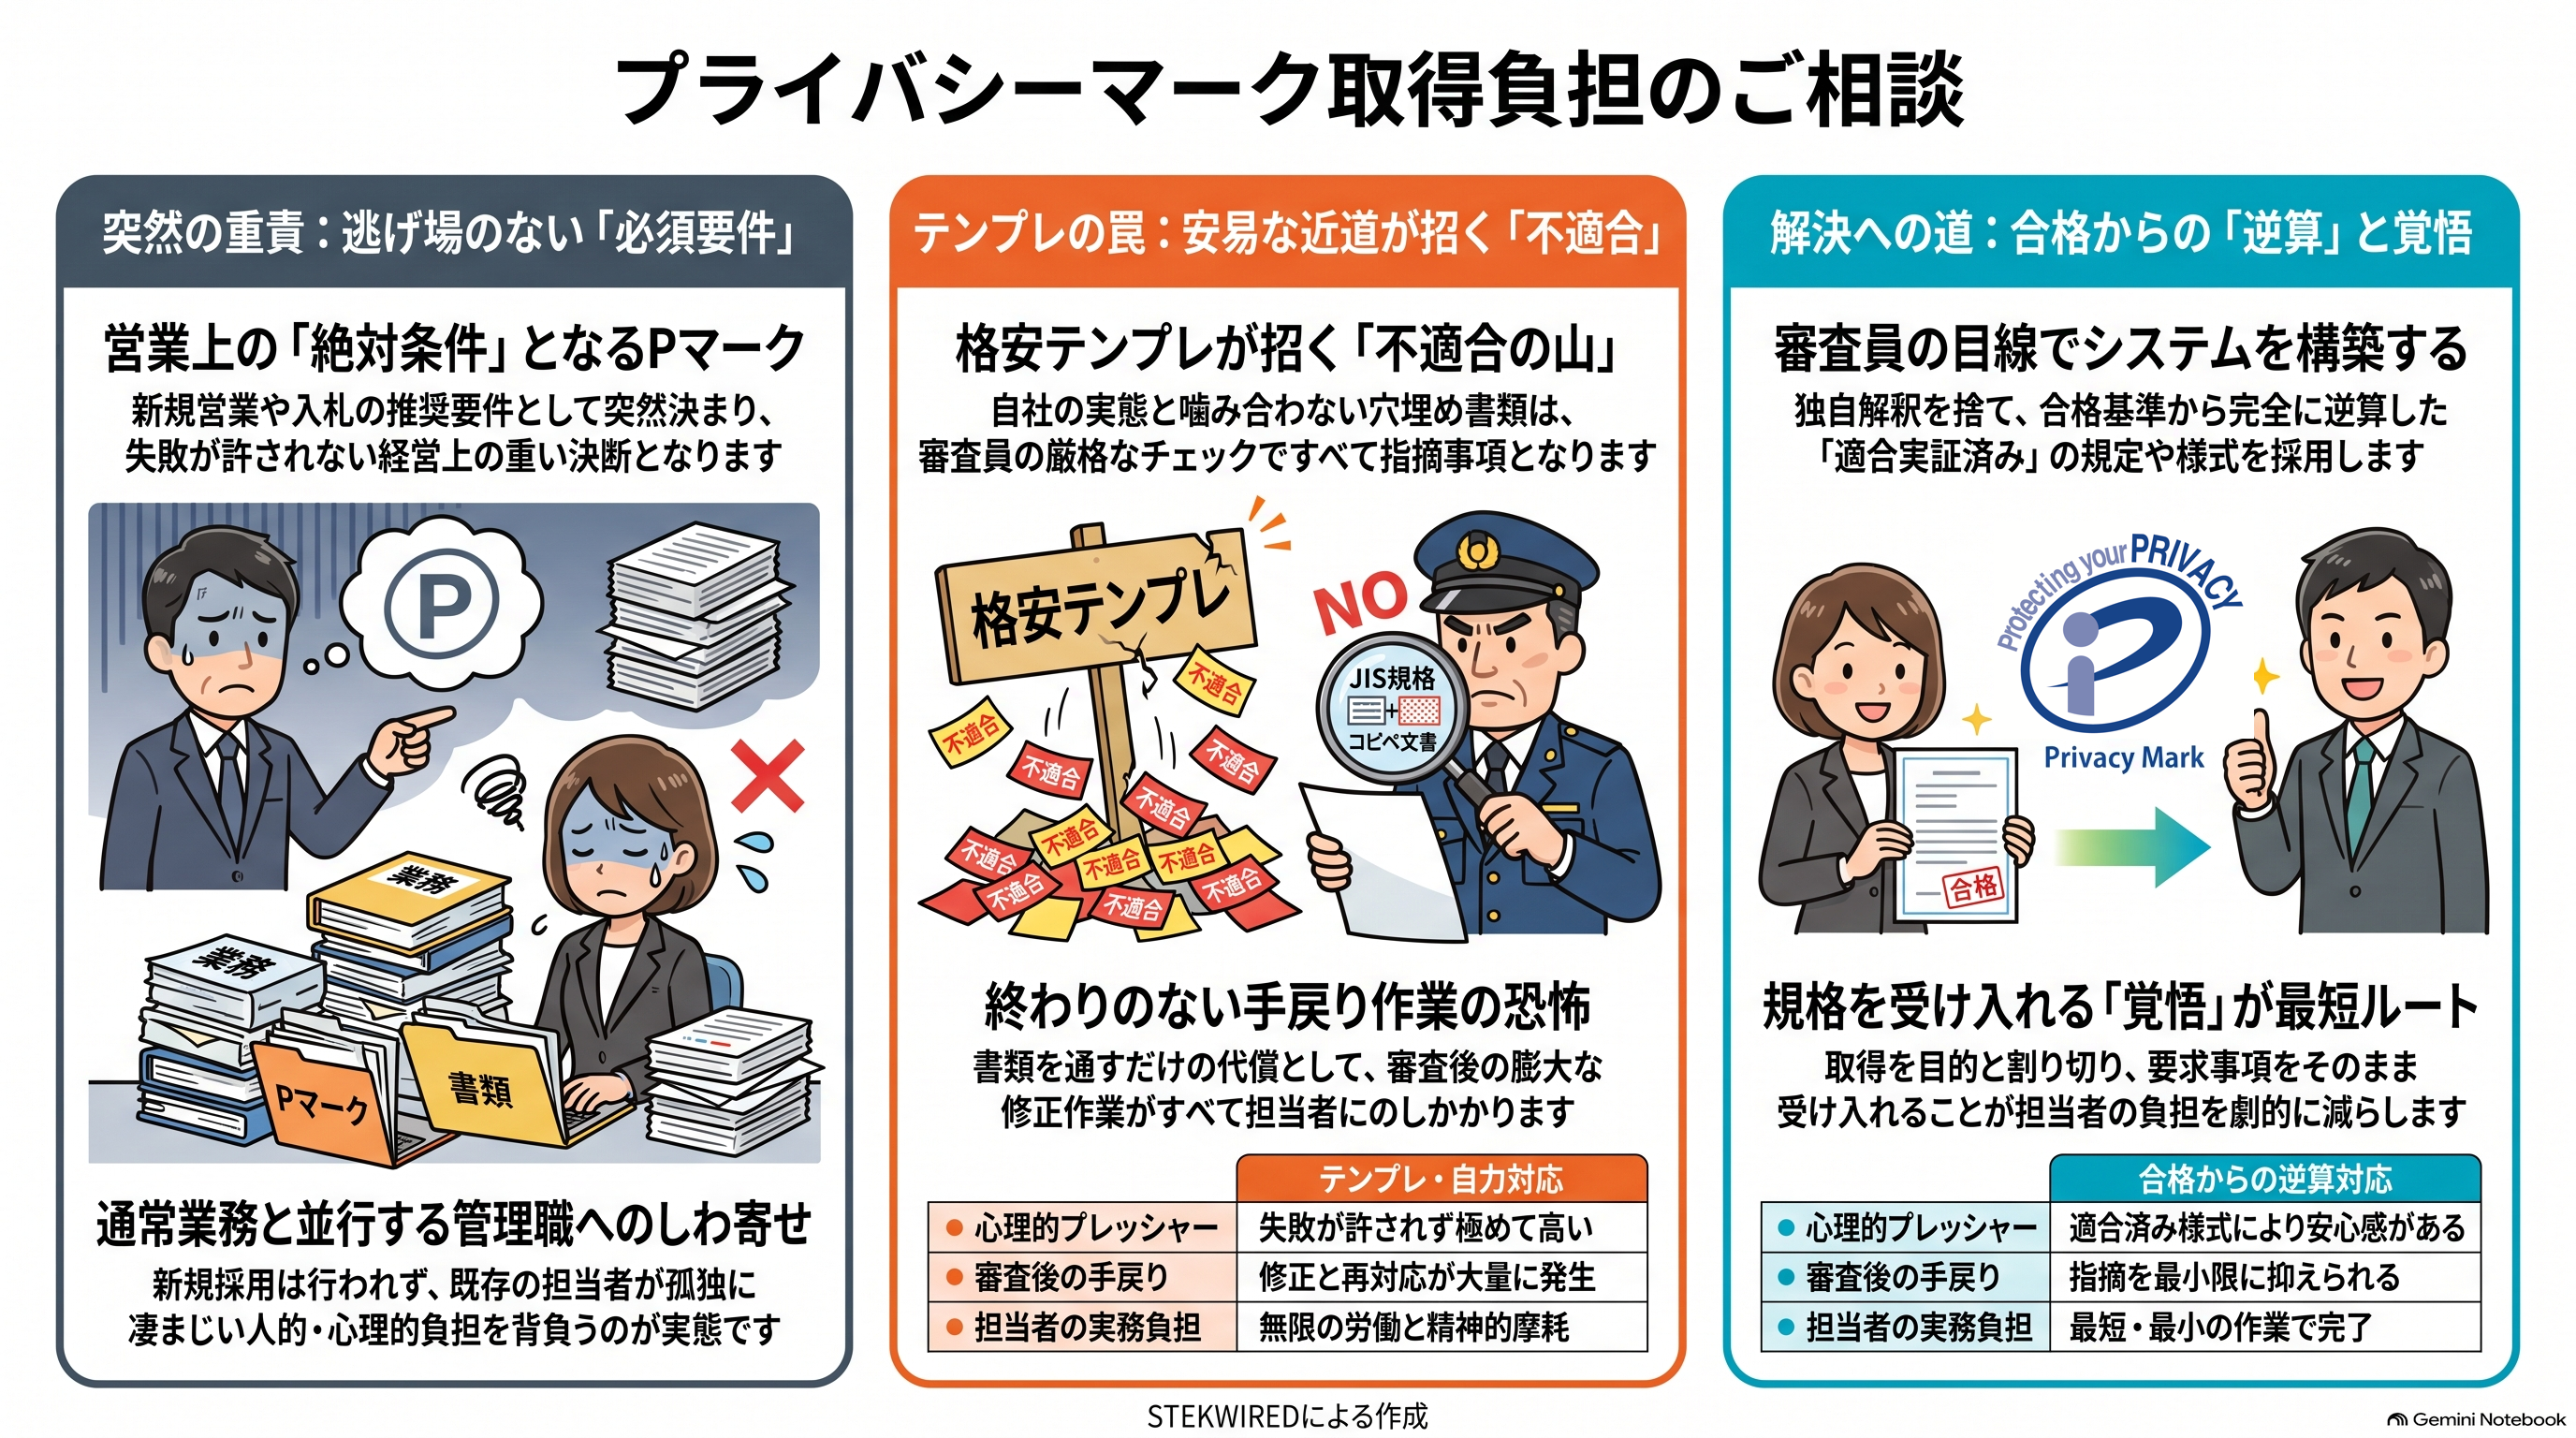
担当者の負担のない安心して取得できる方法があります。
プライバシーマーク取得の不安を解消しましょう。フォームからご相談ください。