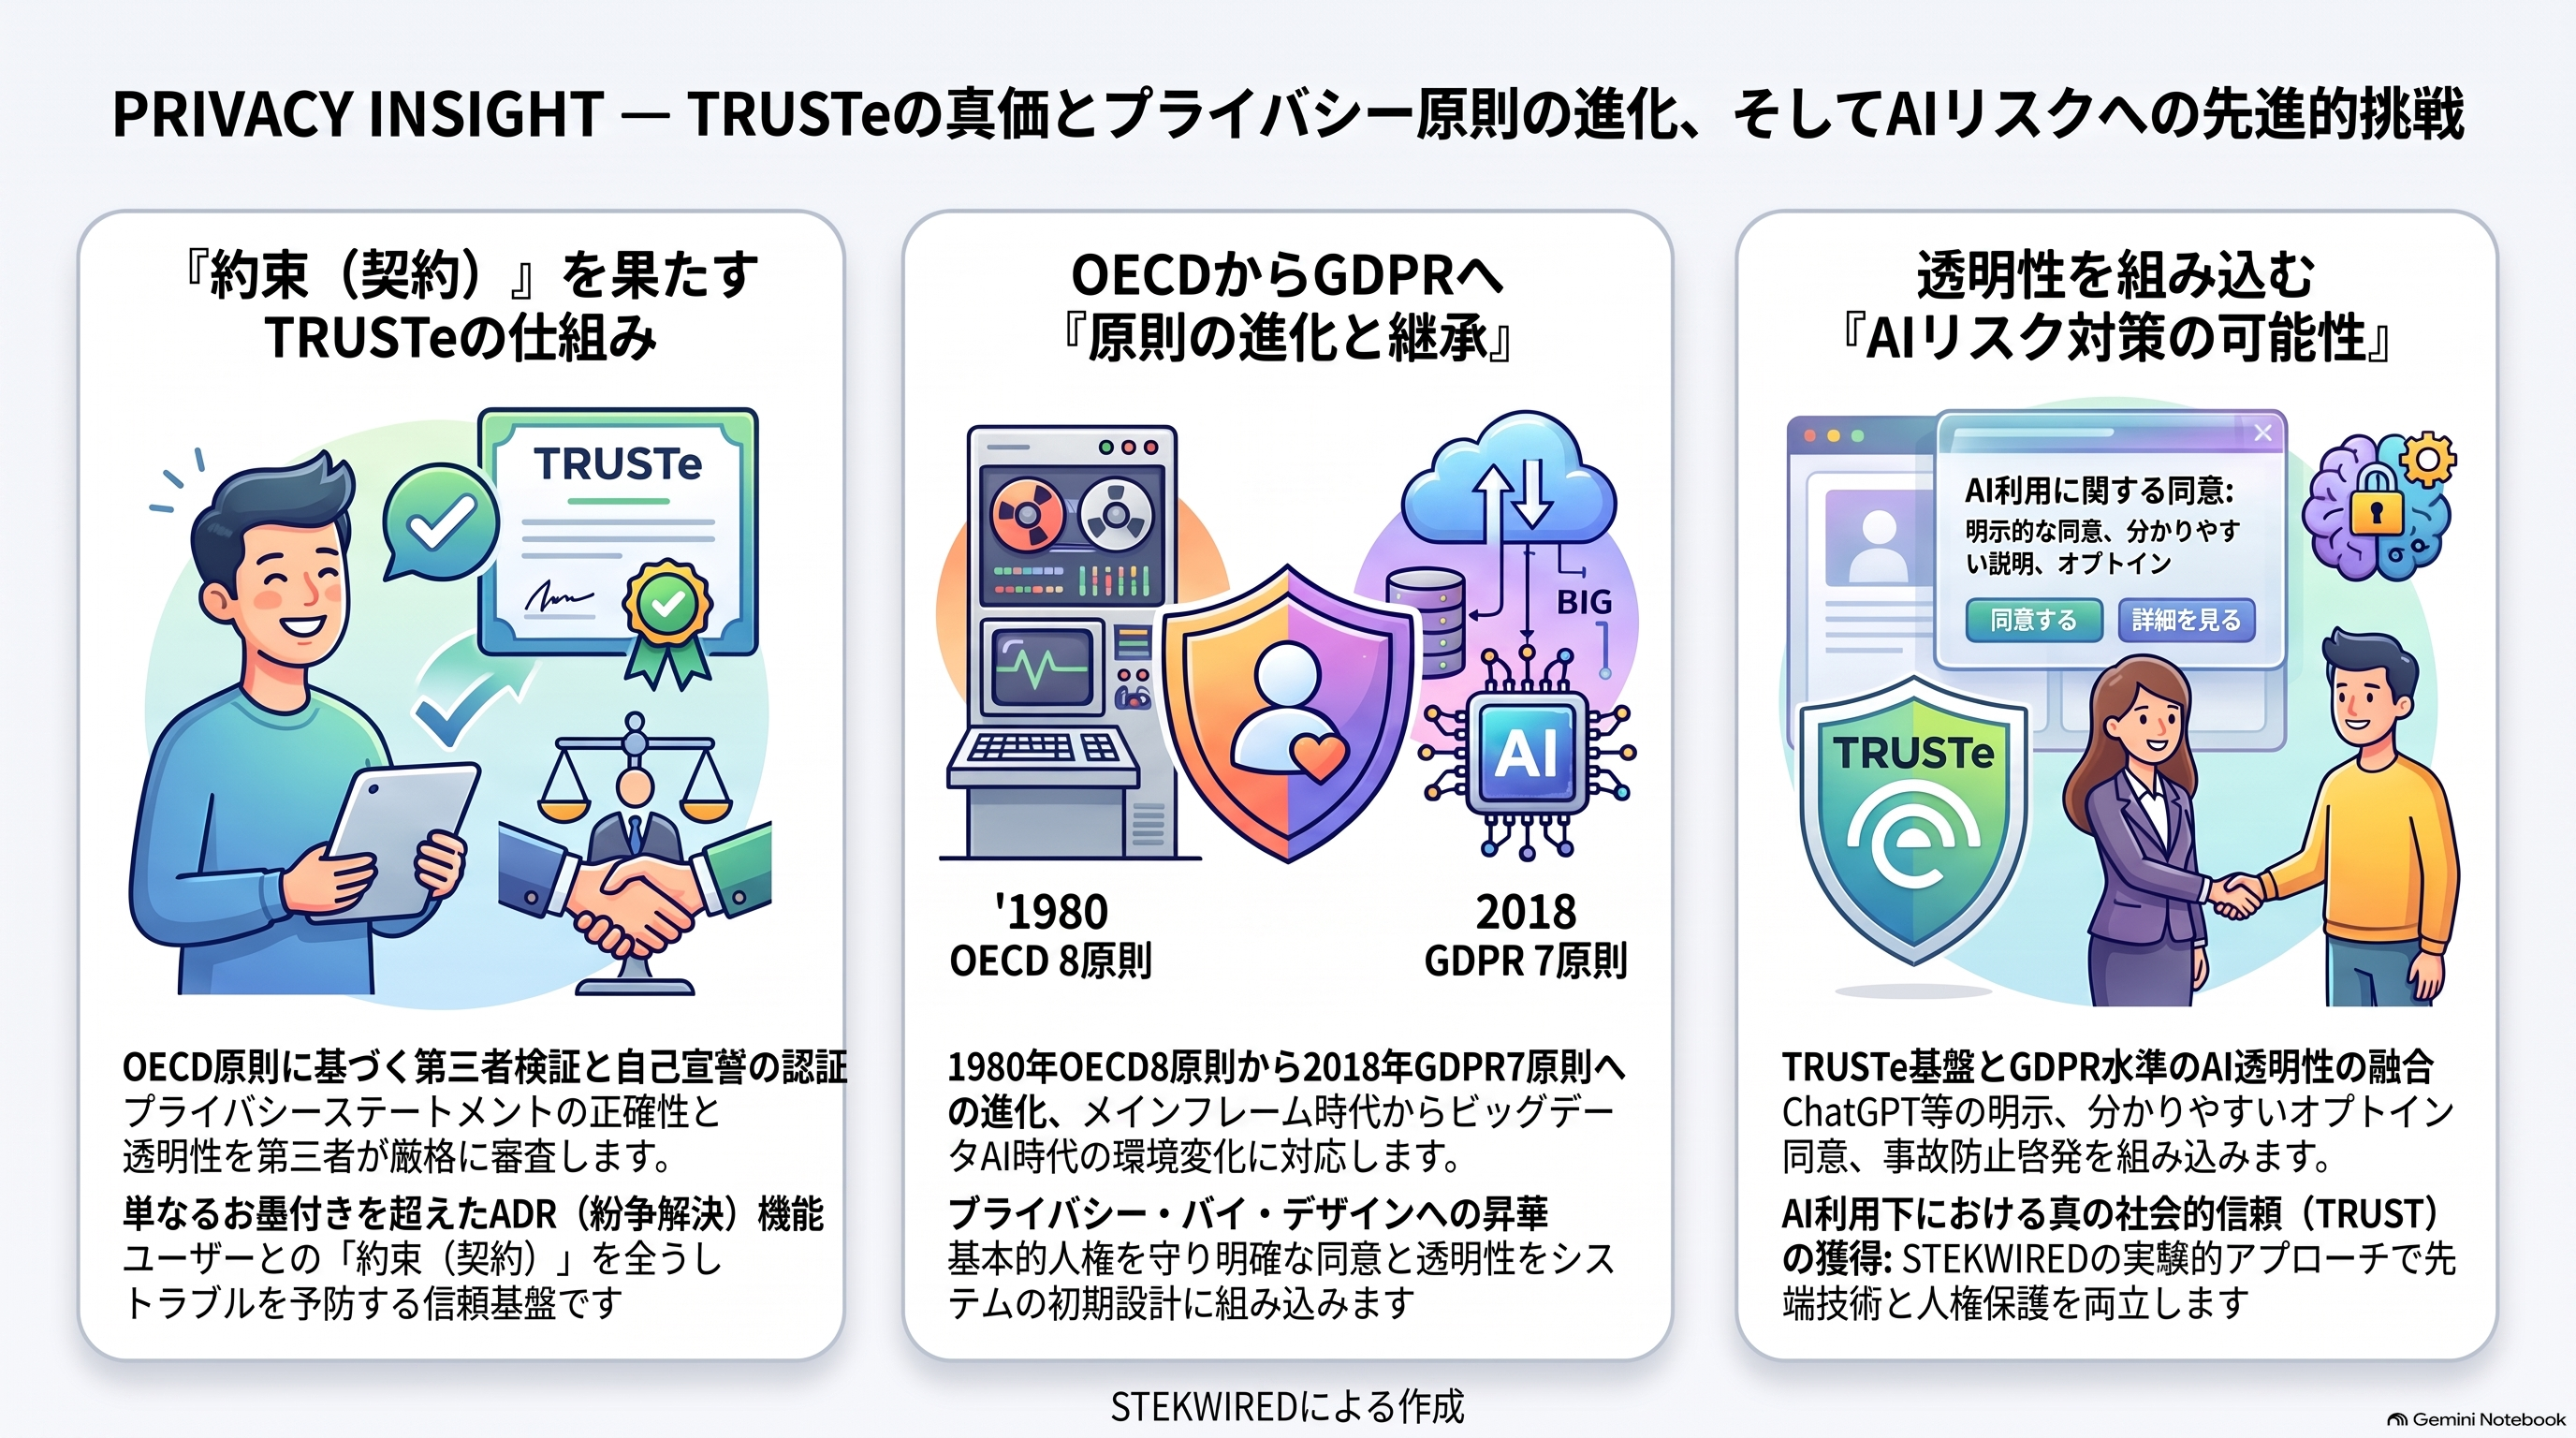
PRIVACY INSIGHT
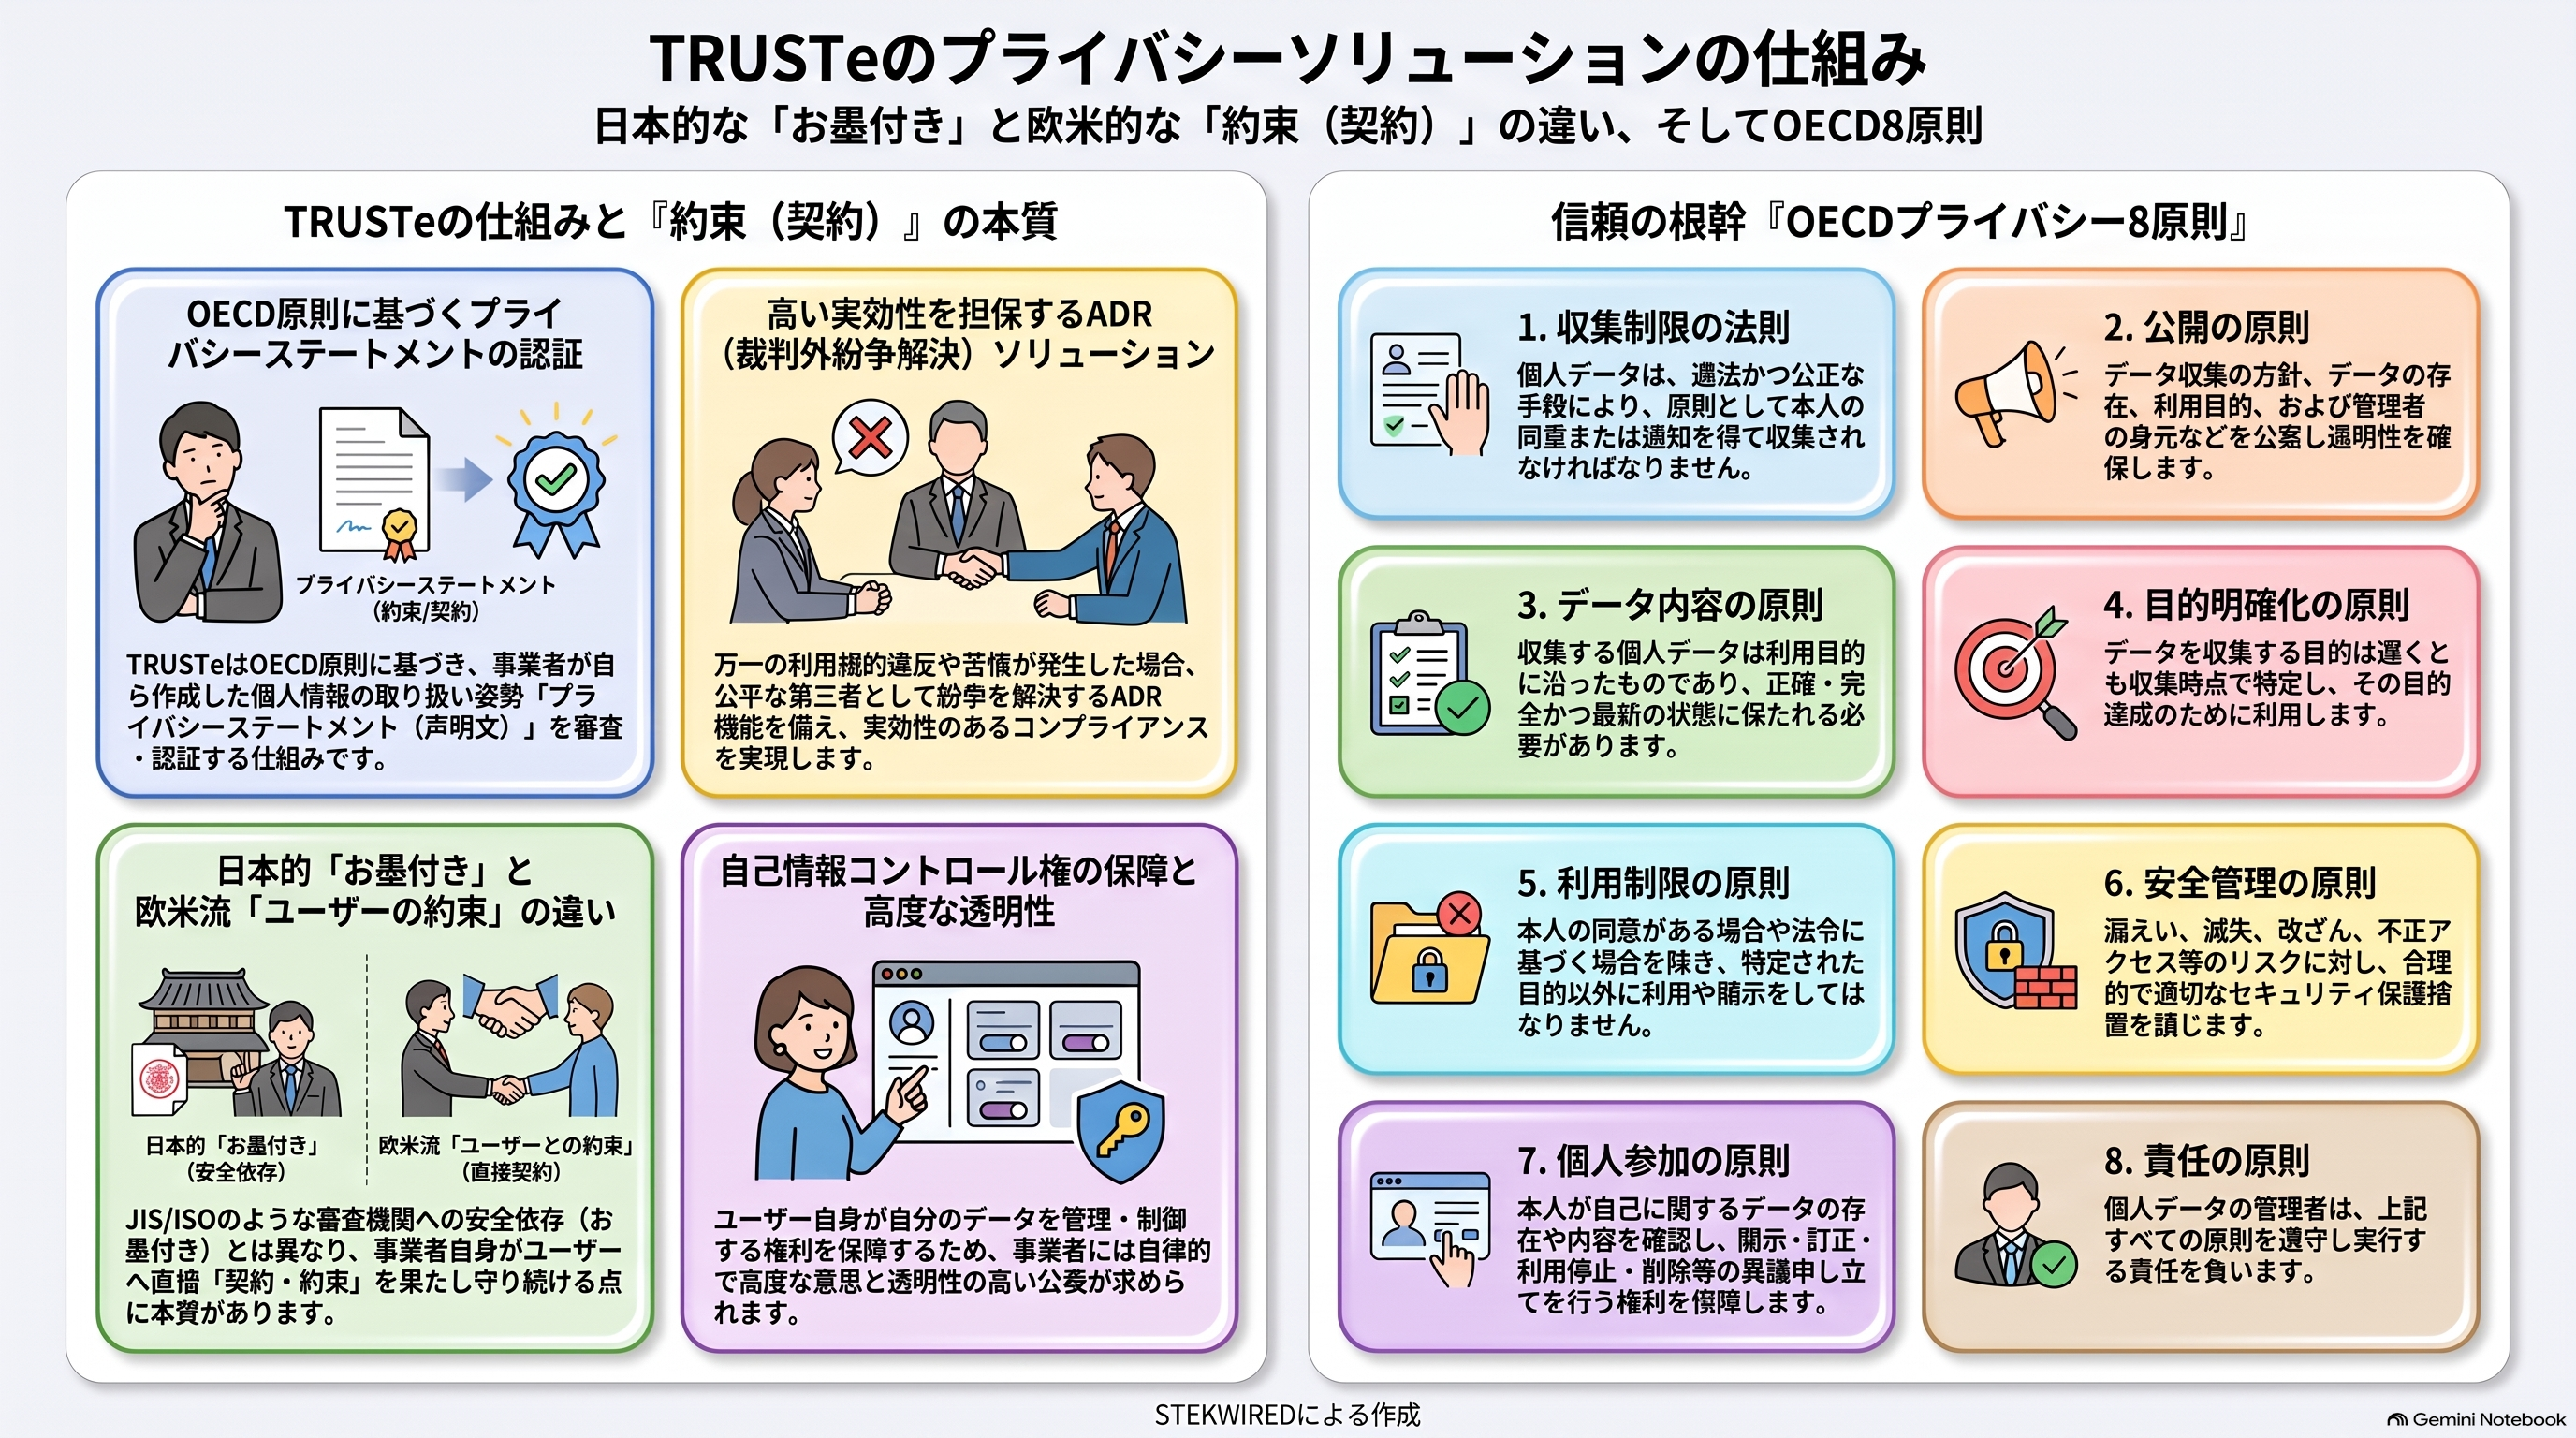
TRUSTeのプライバシーソリューションの仕組み
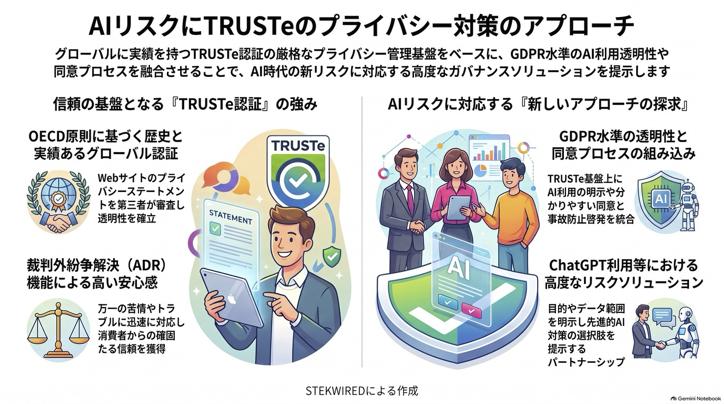
インターネット上のコマースで知らない相手に個人情報を提供することには、危険性がある。TRUSTeは、第三者機関として、ライセンシーのウェブサイトにおける個人情報の取り扱いがOECDのプライバシー原則に準じていることを示す声明文を認証する第三者認証制度であり、万一の苦情には裁判外紛争解決を行うソリューションもある。
プライバシーマークやISMSとTRUSTeが大きく異なるのは、前者がJISやISOの審査に合格するための方針が細やかなのに対して、後者はプライバシーステートメントの公開内容についての審査であるという点だ。JISの厳しい基準をクリアした「お墨付き」に馴染みがあるため、後者は審査が簡単だと認識しがちだ。欧米は訴訟が頻繁に行われる契約社会であり、「ユーザーとの約束」を破ることのリスクが非常に高い。
TRUSTeは、ユーザー自身が個人情報をコントロールする権利を有することを約束する点に本質があり、ソリューションとしては高度なものが求められている。
OECDのプライバシー原則
- 1. 収集制限の法則 個人データの収集には制限を設け、いかなる個人データも、適法かつ公正な手段によって、及び必要に応じてデータ主体に通知又は同意を得て収集されるべきである。
- 2. 公開の原則 個人データの活用、取扱い、及びその方針については、公開された一般的な方針に基づくべきである。
- 3. データ内容の原則 個人データは、利用目的の範囲内において利用し、かつ利用目的の達成に必要な範囲内で正確、完全及び最新の内容に保つべきである。
- 4. 目的明確化の原則 個人データの収集目的は、データが収集された時点よりも前に特定し、事後的な利用は矛盾しない方法で行い、変更時には特定すべきである。
- 5. 利用制限の原則 特定された目的以外の目的のために開示・利用すべきではない。(同意がある場合や法令に基づく場合を除く)
- 6. 安全管理の原則 個人データは、滅失や漏えい等のリスクに対し、合理的な安全保護措置を講ずるべきである。
- 7. 個人参加の原則 データ保有の確認、自己への開示、異議申し立て、及びその訂正や消去を求める権利を有する。
- 8. 責任の原則 データ管理者は、上記の諸原則を実施するための措置を遵守する責任を有する。
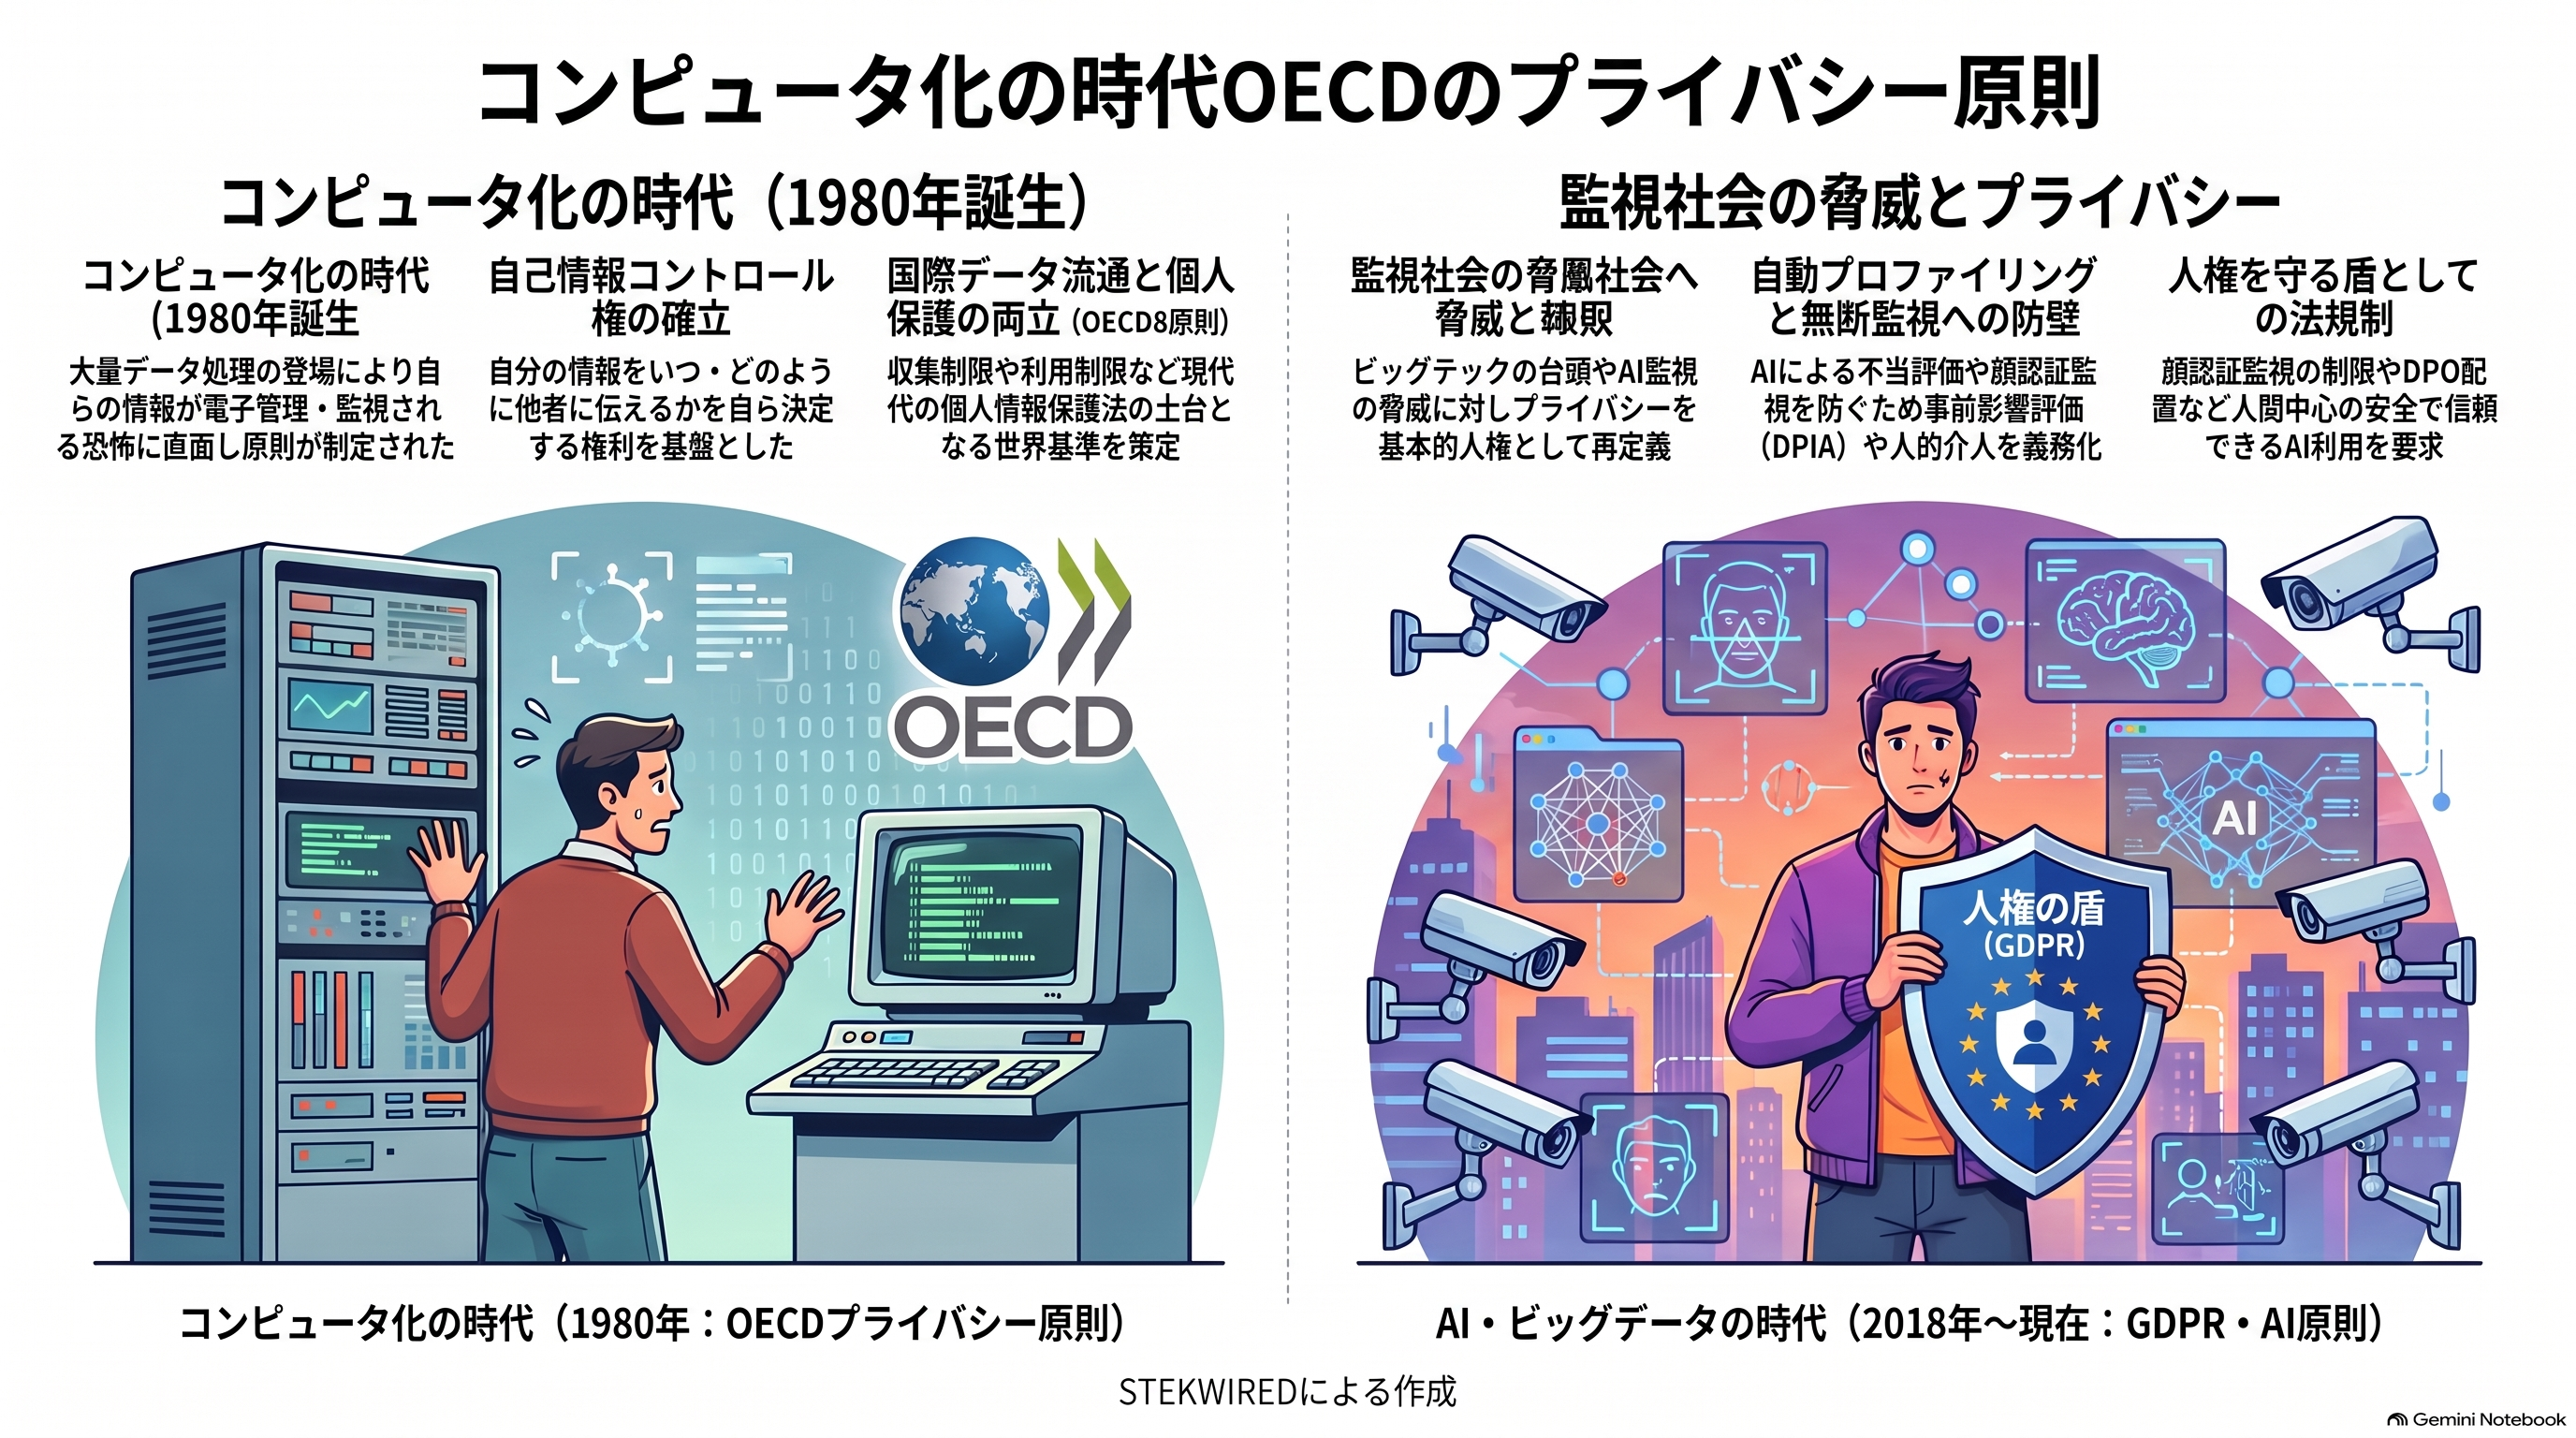
コンピュータ化の時代OECDのプライバシー原則
OECDのプライバシー原則は、第二次世界大戦後、他国を植民地化する社会から人類が平等な社会へと転換した時代に、世界を市場として貿易を行ううえで、自国の個人情報を保護する必要性から、データを流通させる国々の個人情報保護法の基準として採用されてきた。
OECDのプライバシー原則が策定された1980年は、コンピューティングの時代が到来し、紙で管理していた情報が電子データに置き換わる転換期であり、個人情報の取得は本人から取得することを主な手段としていた。OECDのプライバシー原則は、アラン・ウエスティン教授が提唱した、自己情報コントロール権やデータ資産は本人のものという考え方に基づくものであり、現在でも通用する。その内容の一部は、市場や政府が国民のデータをオンラインで収集・利用する現代において通用しない。
AIの時代にビッグテックに脅威を感じた欧州は、プライバシー保護が基本的人権の尊重であると定義し、OECDのプライバシー原則をアップデートしたGDPRのプライバシーに関する権利や原則を策定した。
GDPRが発効した2018年、中国共産党は、支配地域の国民や自治区の住民に対して、顔認証監視カメラとAIによる行動監視、信用スコアシステムを運用していた。GDPRは、AIによるプライバシー侵害を防ぐものとされた。GDPRでは、監視カメラの顔認証によるEU市民の大量監視を禁止し、企業によるAIの利用によって本人のプライバシーへの影響が生じないよう、DPOによる事前評価などを義務付けている。
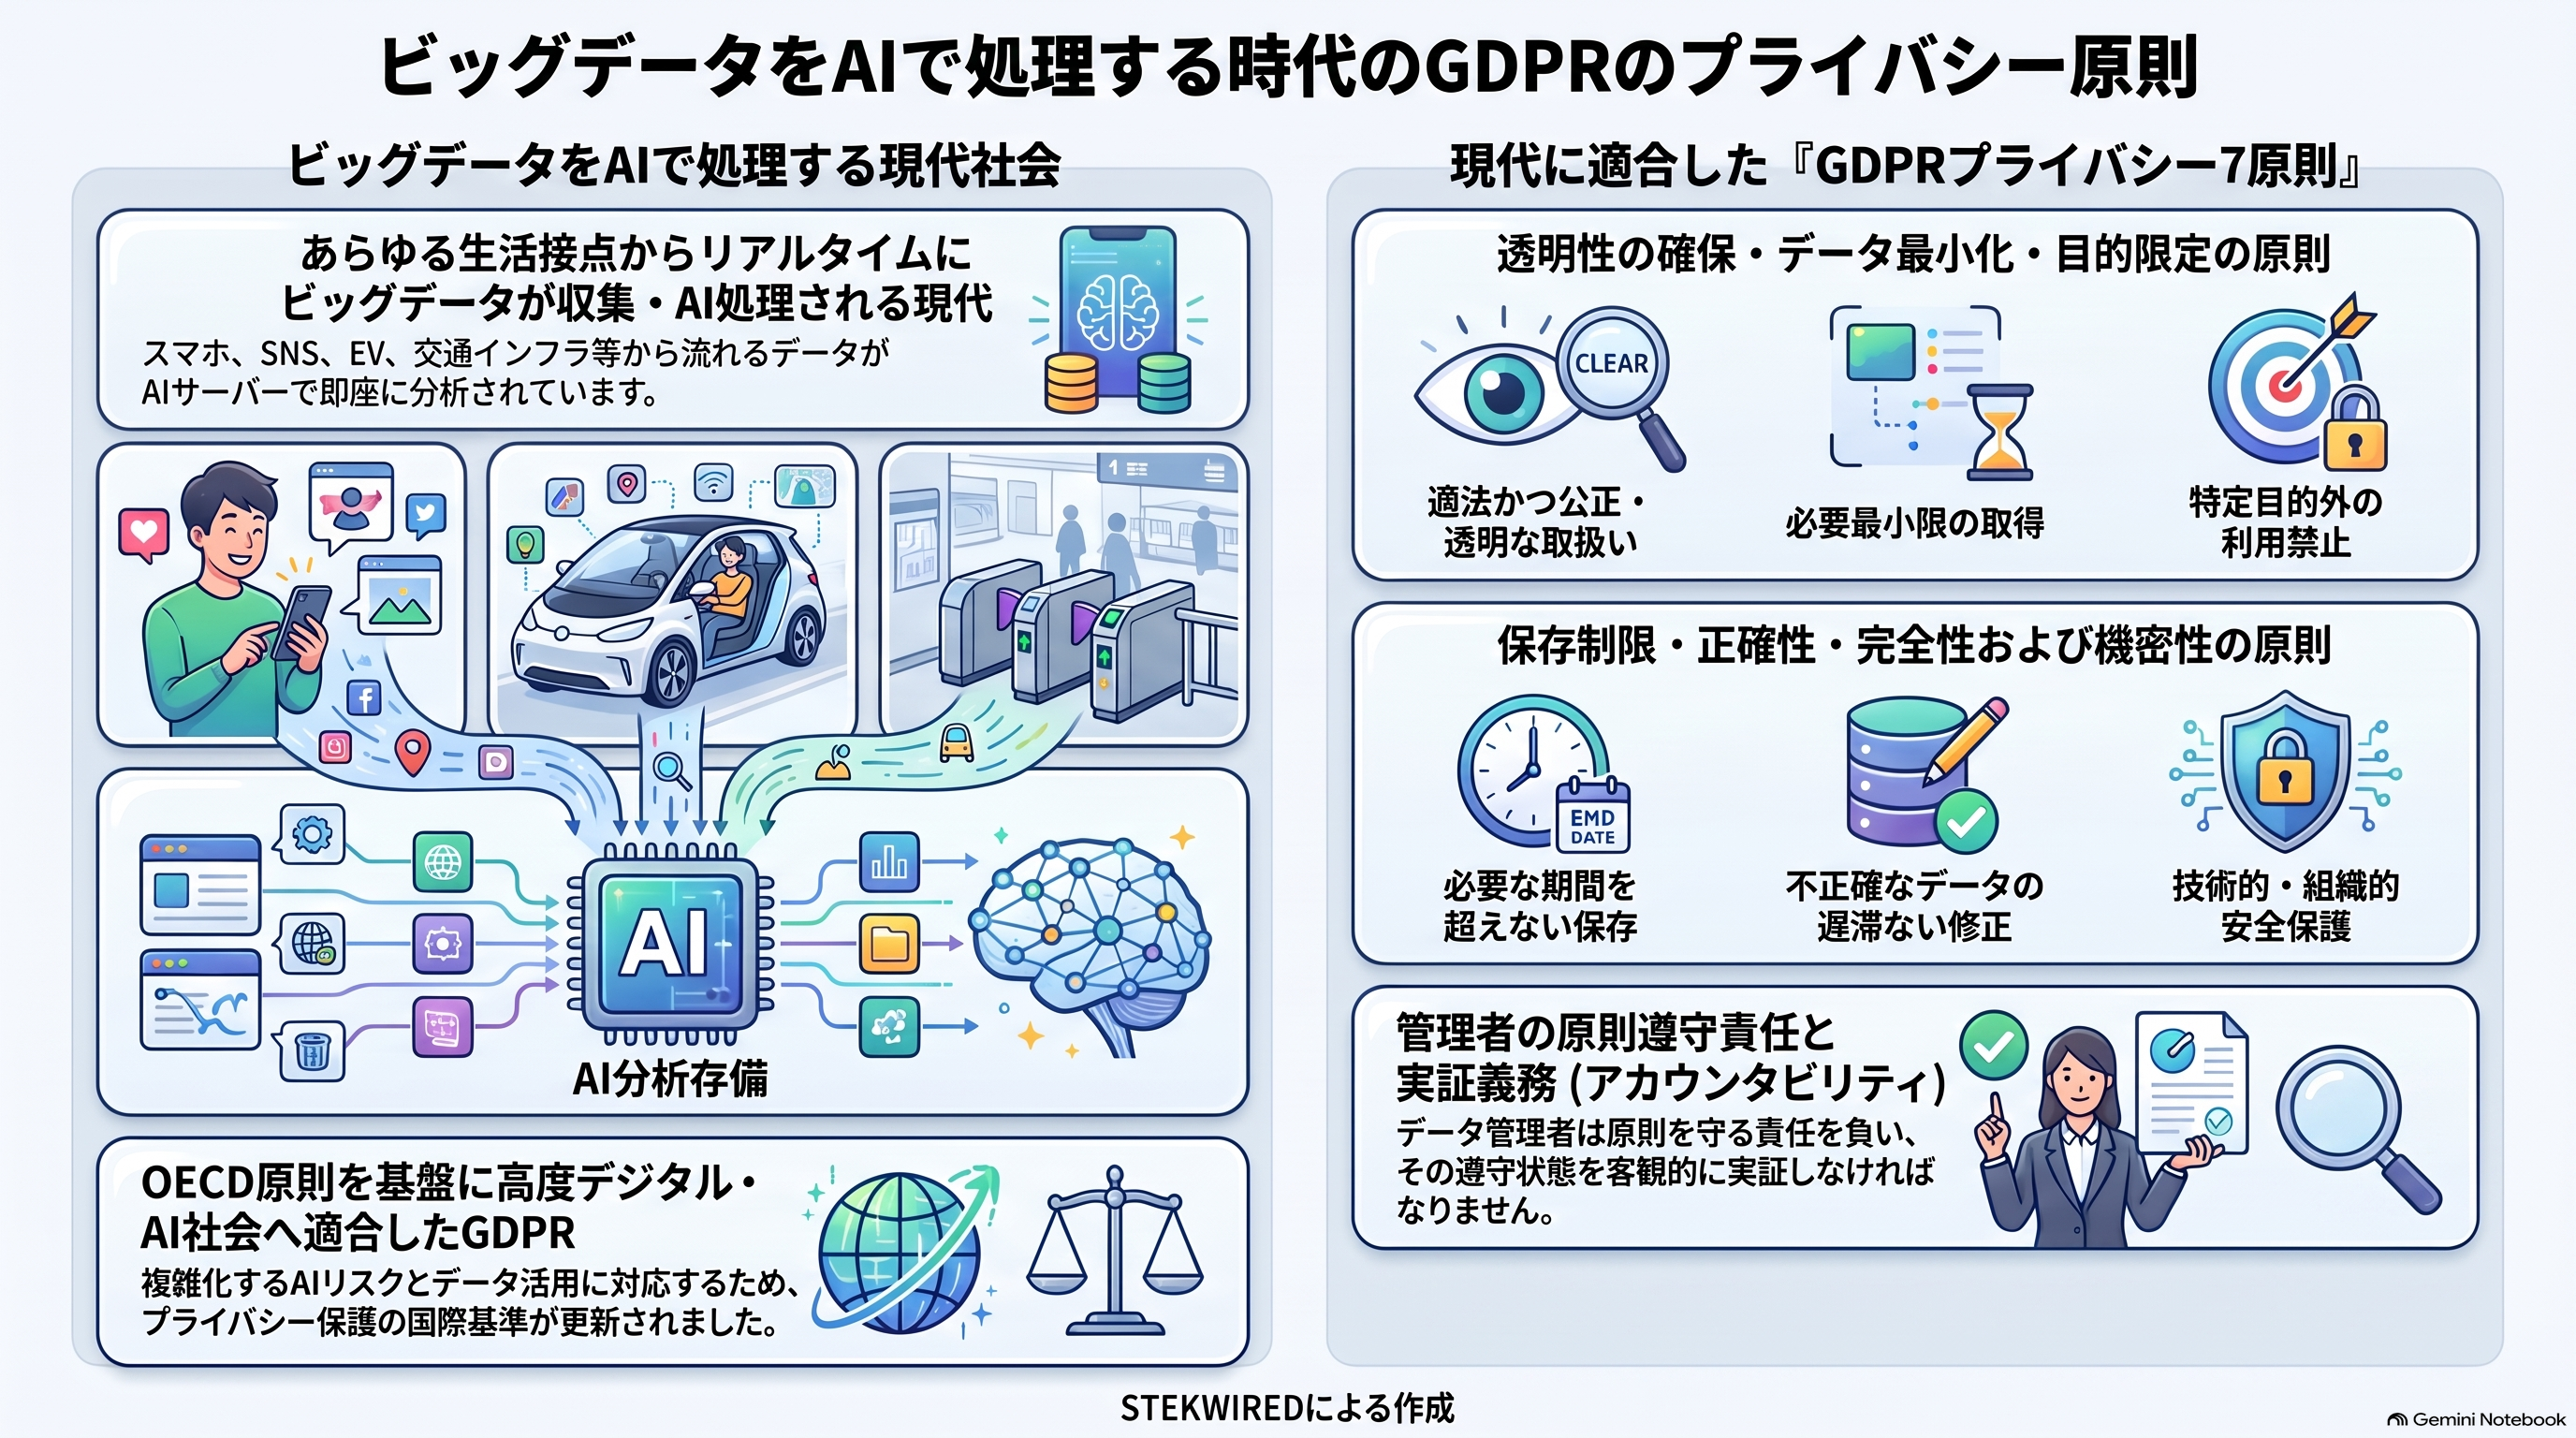
ビッグデータをAIで処理する時代のGDPRのプライバシー原則
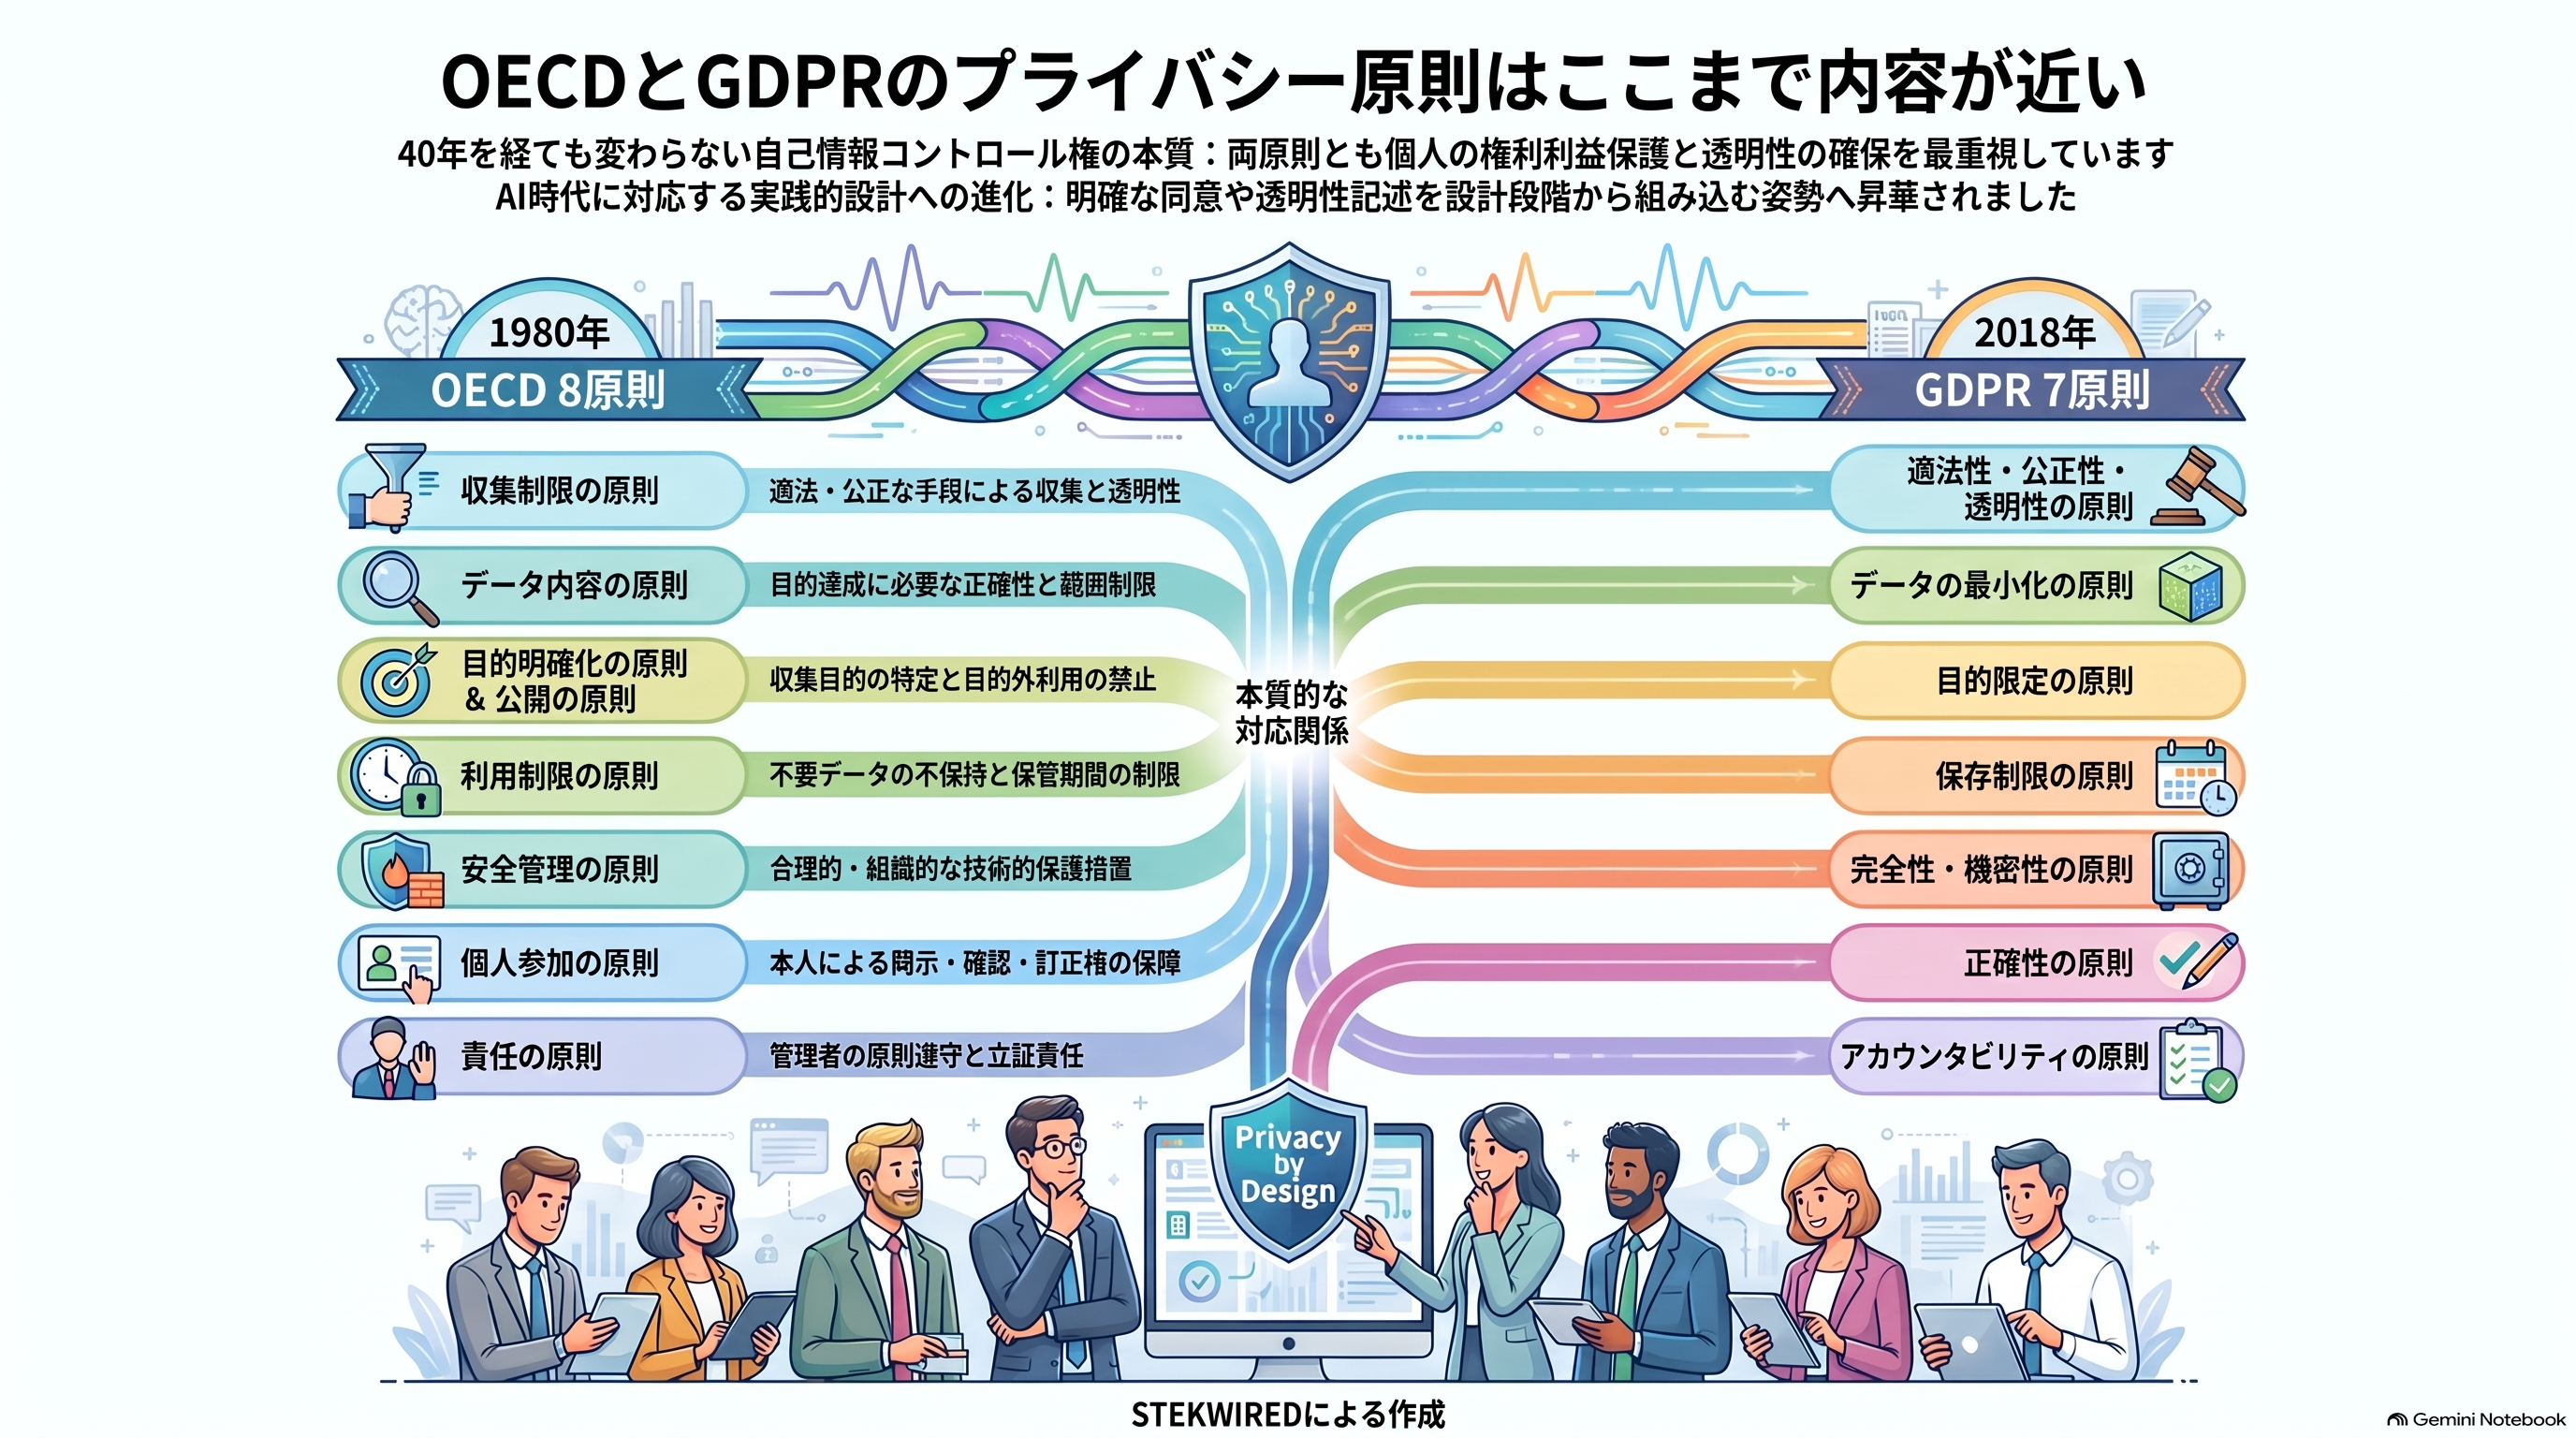
GDPRのプライバシー原則は、スマートフォンの普及とSNSから得られるビッグデータがAIによって処理される社会において、OECDプライバシー原則を更新した内容であるため、重なる部分が多い。
GDPRプライバシー 7原則
-
原則 1
適法性、公正性及び透明性の原則
個人データは、データ主体との関係において、適法、公正かつ透明性のある手段で取り扱われなければならない。
-
原則 2
データの最小化の原則
個人データは、取り扱われる目的の必要性に照らして、適切であり、関連性があり、最小限に限られていなければならない。
-
原則 3
目的限定の原則
特定された、明確かつ適法な目的のために収集されなければならず、これら目的と相容れない方法で更なる取り扱いがなされてはならない。
-
原則 4
保存の制限の原則
当該個人データが取り扱われる目的に必要な期間を超えない範囲で、データ主体の識別が可能な状態で保存されなければならない。
-
原則 5
完全性及び機密性の原則
無権限の又は違法な取扱いに対する保護、及び偶発的な滅失、破壊、又は損壊に対する保護を含む適切な技術的又は組織的対策をとる。
-
原則 6
正確性の原則
取り扱われる目的に照らして、不正確な個人データが遅滞なく消去又は訂正されるのを確保する。
-
原則 7
アカウンタビリティの原則
管理者は各原則を負い、その遵守を実証可能にしなければならない。
OECDとGDPRのプライバシー原則はここまで内容が近い
GDPRのプライバシー原則に対応したデータの取り扱いであるプライバシー・バイ・デザインがある。個人データの取得時に分かりやすい利用目的を明示して同意を取得することや、データの取り扱いに関する透明性の高いプライバシーステートメントを明示することなどが挙げられる。
AIリスクにTRUSTeのプライバシー対策のアプローチ
GDPRのAI対策として、GDPRのプライバシー原則に対応したデータフローと、透明性の高いプライバシーステートメントが必要である。AI法においても、AI事業者のAIを利用する場合など、「限定的なリスク」であっても、利用目的やAI事業者についての透明性が求められる。
TRUSTeが準拠するOECDプライバシー原則は、AIに対応していない。しかし、AIを利用する際に、GDPRのプライバシー原則を基準とした同意取得や、透明性の高いプライバシーステートメントは、TRUSTe認証の審査基準に適合する。
たとえば、自社のウェブサイトにOpenAIのChatGPTを採用する場合、利用前にわかりやすく利用目的を明示したうえで同意を取得し、自社サービスの機能の一部としてChatGPTを利用すること、利用するデータの範囲や利用目的、安全対策、AIによる処理結果についての問い合わせ方法などをプライバシーステートメントで公表することは、AI法やGDPRが求めるプライバシー対策となる。
AIは、業務委託によるデータの取り扱いの一環として、TRUSTeの対象とすることができる。ここでのプライバシー対策において、AIについてプライバシーステートメントで透明性を確保しなければ、TRUSTeはソリューションとしては十分ではない。ユーザーは自身のデータの取り扱いについての透明性と、言行一致の誠実な行動を求めている。
AIは、非常に特殊な委託先であり、ハルシネーションなどの固有のリスクもある。AIを利用する企業が自社を守るには、透明性を確保し、ユーザーにAIの事故防止のための啓発を行う必要がある。それができたとき、TRUSTeはそのAIリスクのソリューションとなる可能性がある。ユーザーの基本的人権を基礎としたプライバシー対策の観点からデータフローを見直し、わかりやすい説明による同意の取得、高い透明性、誠実な履行があれば、AI利用においても信頼が期待できる。